お役立ちコラム集

働き方のDXと、ITセキュリティに関するお役立ち情報を発信しています

タグ: セキュリティ対策

  • 社員スマホ紛失・盗難時の対応フロー|企業がやるべき初動対応とは社員スマホ紛失時の対応フローとは?企業が今すぐやるべき初動対応と対策を解説

    社員スマホ紛失・盗難時の対応フロー|企業がやるべき初動対応とは社員スマホ紛失時の対応フローとは?企業が今すぐやるべき初動対応と対策を解説

    社員スマホの紛失・盗難が企業リスクになる理由

    業務でスマートフォンを活用する企業が増える中、端末の紛失や盗難は単なる物損では済みません。スマホには以下のような重要情報が含まれているケースが多いためです。

    • 社内チャットやメールの履歴
    • 顧客情報・営業データ
    • クラウドサービスへのログイン情報

    特にBYOD(私物端末の業務利用)が進んでいる企業では、管理の難しさからリスクが高まりやすい傾向があります。

    こうした背景から、紛失・盗難時の対応フローを事前に整備しておくことが不可欠です。

    ・社員スマホ活用(BYOD)で業務効率化

    ・個人のスマホで仕事をする時代へ――「BYOD」が変える働き方のカタチ

    ・人材確保とコスト削減の切り札「BYOD」——生成AI時代に求められる新しいスマホセキュリティ対策とは

    スマホ紛失時に企業が取るべき初動対応フロー

    スマホ紛失時は“スピード”がすべてです。初動対応が遅れるほど、情報漏洩リスクは高まります。
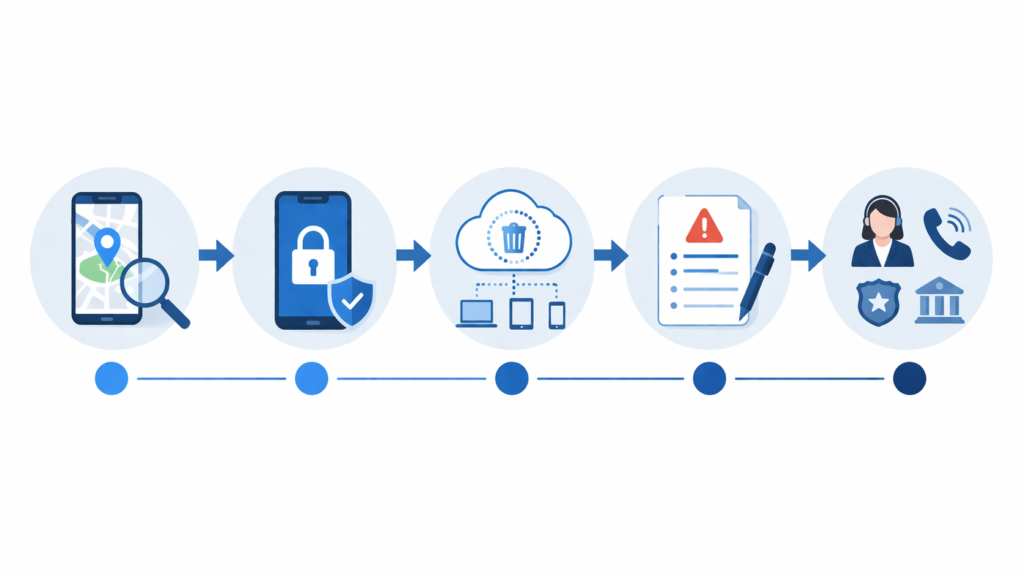
    ① 端末の位置確認・探索を行う

    まずは端末の現在位置を確認します。

    • 位置情報サービスでの追跡
    • 最後の使用場所の確認
    • 社内・訪問先での置き忘れ確認

    この段階で見つかるケースも少なくありません。


    ② アカウントのログイン制御を実施する

    端末が手元にない場合、即座にアクセス制御を行います。

    • 業務アカウントのログアウト
    • パスワード変更
    • セッションの強制終了

    特にクラウドサービスは早急な対応が必要です。


    ③ 端末の遠隔ロック・データ消去を行う

    MDMなどの管理ツールを導入している場合は、以下の対応が可能です。

    • 端末のロック
    • データの遠隔消去(ワイプ)

    これにより、第三者による情報閲覧を防止できます。


    ④ 社内および関係部署へ報告する

    情報セキュリティ担当や上長へ速やかに報告し、対応を共有します。

    • インシデントとして記録
    • 被害範囲の確認
    • 必要に応じて顧客・取引先対応の検討

    “個人判断で終わらせない”ことが重要です。


    ⑤ 警察・通信キャリアへの連絡

    盗難の可能性がある場合は、警察への届け出を行います。
    また、通信キャリアへ連絡し、回線停止を行うことで不正利用を防ぎます。


    スマホ紛失時にやってはいけないNG対応

    対応が遅れる原因として、よくあるミスも押さえておきましょう。

    ● 自己判断で様子を見る

    「そのうち見つかるだろう」と放置するのは最悪です。

    ● パスワード変更を後回しにする

    情報はリアルタイムで流出する可能性があります。

    ● 報告を遅らせる

    被害拡大の原因になります。

    “すぐ報告・すぐ対応”が鉄則です。


    スマホ紛失リスクを防ぐための事前対策

    初動対応と同じくらい重要なのが「そもそも事故を防ぐ仕組み」です。

    ① 端末管理(MDM)の導入

    端末の状態を一元管理できる仕組みを整備します。

    • 遠隔ロック・ワイプ
    • アプリ制御
    • セキュリティポリシー適用

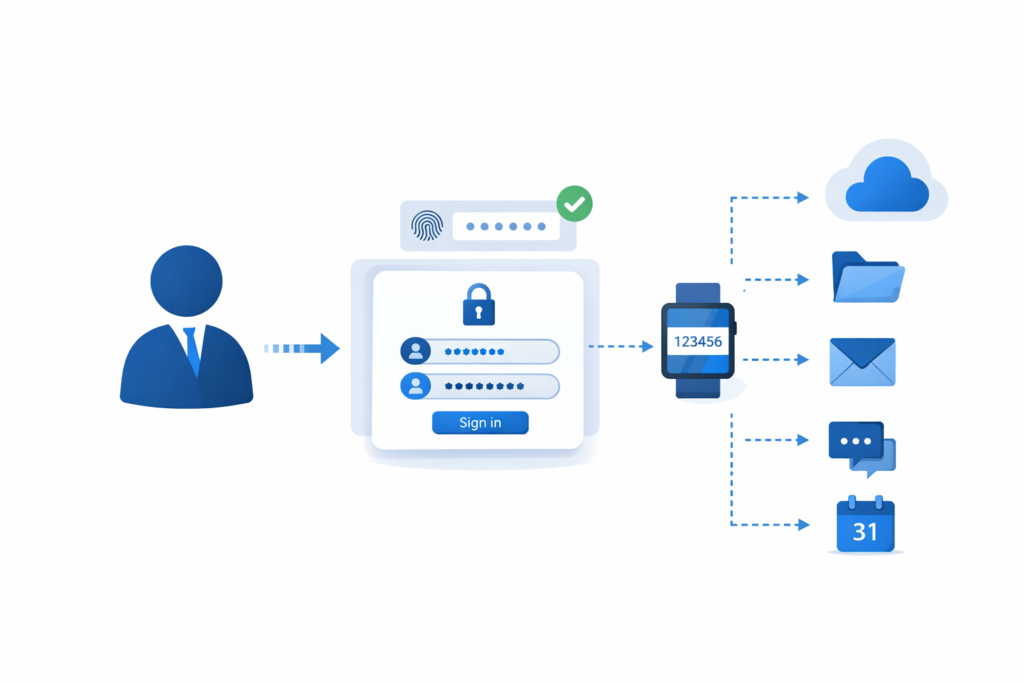
    ② 認証強化(SSO・多要素認証)

    アカウント管理の強化も重要です。

    • シングルサインオン(SSO)による一元管理
    • 多要素認証(MFA)による不正ログイン防止

    端末が紛失しても、不正アクセスを防ぐことができます。


    ③ 社内ルールの明確化と教育

    • 紛失時の報告フロー
    • 対応手順の周知
    • 定期的なセキュリティ教育

    ルールが明確であれば、初動の遅れを防げます。


    まとめ|スマホ紛失対策は“初動スピード”がすべて

    社員スマホの紛失・盗難は、企業にとって重大なセキュリティリスクです。

    重要なのは、

    • 初動対応を迅速に行うこと
    • 事前にルールと仕組みを整えておくこと

    この2点です。

    特に、クラウドやスマホ業務が当たり前になった今、
    「起きない前提」ではなく「起きたときにどう動くか」を決めておくことが、企業の信頼を守る鍵となります。


    BYOD対策を強化するなら「SmartGate」

    BYOD環境におけるセキュリティ対策をより実践的に強化する方法として注目されているのが、セキュアブラウザ型ソリューションです。

    その中でもSmartGateは、私物端末を活用しながらも、企業データを端末に残さず安全に業務利用できる仕組みを提供しています。

    SmartGateの主な特徴

    • 端末にデータを残さないセキュアブラウザ
    • ユーザー認証+デバイス認証による不正アクセス防止
    • シングルサインオン(SSO)による利便性向上
    • VPN不要でクラウド・社内システムへ安全接続
    • iOS / Android / WindowsなどマルチOS対応

    BYODとの相性が高い理由

    BYODにおける最大の課題は「端末を信用できないこと」です。SmartGateは、アクセス経路と利用環境を制御することで、端末依存のリスクを最小化します。

    また、業務データを端末に保存しない設計のため、紛失・盗難時の情報漏洩リスクも大幅に低減できます。


    BYODを安全に活用するためには、制度設計だけでなく、それを支える「技術的な仕組み」が不可欠です。
    自社のセキュリティレベルや運用負荷に応じて、SmartGateのようなソリューションの導入も検討してみてください。
    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。
  • ゼロトラスト導入はなぜ失敗する?原因5つと対策をわかりやすく解説

    ゼロトラスト導入はなぜ失敗する?原因5つと対策をわかりやすく解説

    ゼロトラストとは?従来のVPNとの違い

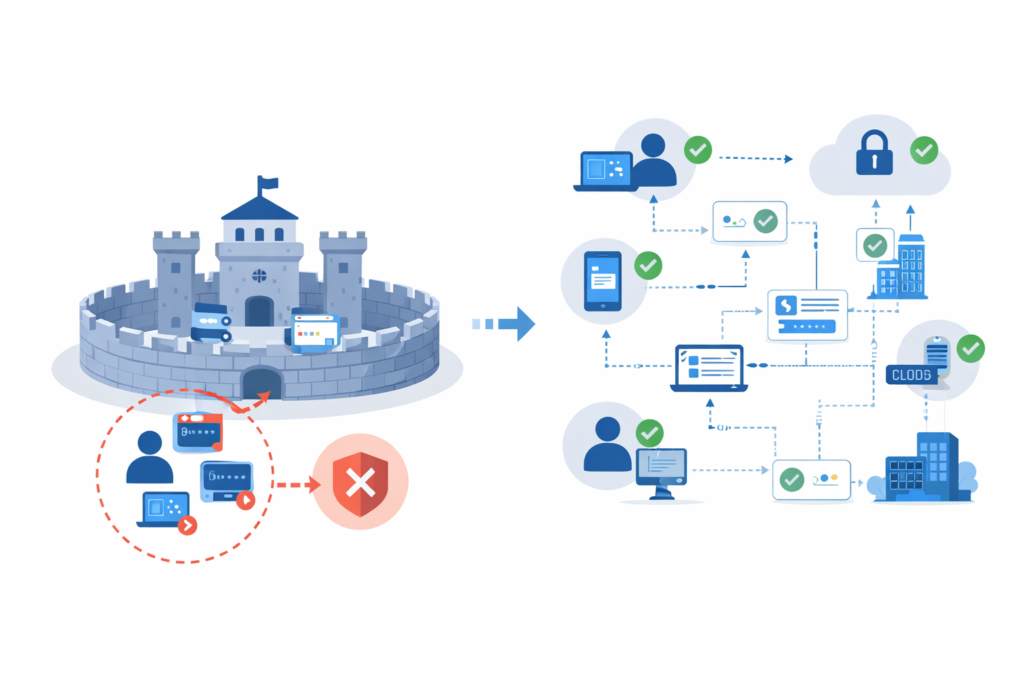
    「ゼロトラスト」とは、「すべてのアクセスを信頼しない」ことを前提にしたセキュリティの考え方です。従来のように社内ネットワークを安全とみなす境界型防御とは異なり、ユーザーや端末、接続環境ごとに都度検証を行うのが特徴です。

    一方、従来広く利用されてきたVPNは、社内ネットワークへ接続した時点で一定の信頼が与えられる仕組みです。このため、認証後の不正アクセスや情報漏洩リスクが課題とされてきました。

    リモートワークやクラウド利用が進む現在、こうした背景からゼロトラストへの移行が進んでいます。

    ・現場から社内システムに安全にアクセスする企業が直面する構造的課題とは

    ・BYOD時代の端末認証とSmartGateの活用:MDM代替・ゼロトラスト・情報漏洩対策まで一気に解説

    ・VPNの危険性とは?最新のサイバー攻撃から見る“旧来型リモートアクセス”の限界


    ゼロトラスト導入が失敗する原因5つ

    ① 製品導入だけで終わっている

    ゼロトラストは製品ではなく“概念”です。
    にもかかわらず、ツール導入だけで「対応済み」としてしまうケースが多く見られます。

    設計や運用を伴わない導入は、期待した効果を発揮しません。


    ② 現場運用を考慮していない

    セキュリティを優先しすぎるあまり、

    • 認証回数が多すぎる
    • スマホからアクセスしづらい

    といった状況が発生すると、現場で使われなくなります。

    結果として、ルール逸脱やシャドーITを招き、かえってリスクが高まります。


    ③ ID・認証管理が不十分

    ゼロトラストの中心は「誰がアクセスしているか」というID管理です。

    • アカウントが乱立している
    • 退職者のIDが残っている
    • パスワード管理が属人化している

    この状態では、いくら高度な仕組みを導入しても機能しません。


    ④ 一括導入で負荷が大きい

    全社一斉に導入しようとすると、

    • システム側の対応が追いつかない
    • 社員の理解が追いつかない

    といった問題が発生し、運用が破綻します。


    ⑤ 社内ルール・教育が不足している

    どれだけ仕組みを整えても、最終的に運用するのは人です。

    ルールが曖昧なままでは、現場判断に任され、セキュリティの抜け漏れが発生します。


    ゼロトラスト導入を成功させるための対策

    これらの失敗を防ぐためには、以下のポイントを押さえることが重要です。

    • 守るべき情報・業務を明確にする
    • 利用シーン(外出・在宅・スマホ)を前提に設計する
    • 認証基盤を整備する

    特に重要なのが、
    シングルサインオン(SSO)や多要素認証(MFA)の導入です。

    認証を一元化し、かつ安全性を高めることで、利便性とセキュリティの両立が可能になります。

    ・シングルサインオンとセキュアブラウザの最適構成

    ・シングルサインオン(SSO)で業務ツールアクセスを簡単に|リモートワーク・BYOD時代の認証管理とは

    ・ID・パスワード管理の煩雑さはシングルサインオン(SSO)で解決|情シスと社員、双方の負担を軽減する方法

    ・社外アクセスを多要素認証でセキュアに

    ・多要素認証(MFA)の重要性と導入のポイント


    ゼロトラスト導入の進め方(スモールスタートの手順)

    ゼロトラスト導入は段階的に進めることが成功の鍵です。

    ① 重要な業務システムから優先的に対応
    ② 一部部署で試験導入(PoC)
    ③ 課題を洗い出して改善
    ④ 全社展開へ拡大

    このようにスモールスタートで進めることで、現場への負担を抑えつつ定着を図ることができます。


    まとめ|ゼロトラストは設計と運用が成功の鍵

    ゼロトラストは、単なるセキュリティ強化ではなく、業務環境そのものを見直す取り組みです。

    失敗する企業の多くは、

    • ツール導入に偏っている
    • 現場を無視している
    • 準備不足のまま進めている

    といった共通点があります。

    逆に言えば、設計・運用・教育までを一体として考えることで、ゼロトラストは大きな効果を発揮します。

    これから導入を検討する企業は、まずは自社の業務環境を整理し、「無理なく運用できる形」から段階的に進めていくことが重要です。


    SmartGateで実現するゼロトラスト型アクセス

    ゼロトラストの考え方を実現するためには、適切なアクセス管理基盤が必要になります。

    SmartGateは、企業システムやクラウドサービスへのアクセスを安全に管理できるセキュリティソリューションです。

    ユーザー認証やアクセス制御を適切に行うことで、従来のVPN中心のアクセス環境から、より安全で柔軟なアクセス管理へ移行することが可能になります。

    これにより、社員は場所を問わず業務システムへ安全にアクセスでき、企業はセキュリティを維持しながらモバイルワークやクラウド活用を推進できます。

    働き方やIT環境が変化する中で、企業のセキュリティ対策も進化が求められています。
    ゼロトラストの考え方を取り入れることは、これからの企業IT環境を支える重要なステップと言えるでしょう。

    SmartGateは、その実現を支えるソリューションとして、多くの企業の安全な業務環境を支えています。


    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。
  • 中小企業における情報漏洩対策・セキュリティ施策の優先度が低くなりがちな理由と、現実的な打ち手とは

    中小企業における情報漏洩対策・セキュリティ施策の優先度が低くなりがちな理由と、現実的な打ち手とは

    はじめに

    サイバー攻撃や情報漏洩のニュースは、もはや大企業だけの話ではありません。ランサムウェアや不正アクセス、内部不正などの被害は年々増加しており、実際には被害企業の多くが中小企業であることも指摘されています。
    それにもかかわらず、中小企業では情報漏洩対策やセキュリティ施策の優先度が、どうしても後回しになりがちです。本コラムでは、その背景にある現状と原因を整理しつつ、中小企業でも無理なく取り組める現実的な対策の方向性について考察します。


    中小企業におけるセキュリティ対策の現状

    多くの中小企業では、以下のような状態が見られます。

    • ウイルス対策ソフトは入れているが、それ以上は手付かず
    • 社内ルールはあるが、実態は個人任せ
    • 私物PCやスマートフォンで業務を行っている
    • VPNやクラウドサービスは使っているが、設計は最低限
    • セキュリティについて「聞かれたら答える」レベルに留まっている

    決して「何もしていない」わけではないものの、体系立ったセキュリティ施策にはなっていないというケースがほとんどです。


    なぜ中小企業では優先度が下がるのか

    1. 事業成長・売上が最優先になりやすい

    中小企業にとって、日々の最大の関心事は売上確保や人材確保です。
    セキュリティ対策は「直接売上を生まないコスト」と認識されやすく、どうしても後回しにされがちです。

    2. 専任の情報システム担当者がいない

    多くの中小企業では、

    • 総務
    • 管理部
    • 代表者自身

    がセキュリティを兼務しています。
    その結果、専門的な判断ができず、「何から手を付ければいいか分からない」状態に陥ります。

    3. 被害が自分事として想像しにくい

    「うちは小さい会社だから狙われない」
    「大企業や金融機関の話でしょ」

    こうした認識は根強く残っています。しかし実際には、対策が弱い企業ほど攻撃対象になりやすいというのが現実です。

    4. ISMSなどの認証が“重すぎる”

    ISMS(ISO27001)などの認証制度は、セキュリティ体制を示す有効な手段ですが、

    • 文書作成
    • 運用負荷
    • 監査対応
      などのハードルが高く、中小企業にとっては導入・維持が難しいケースも少なくありません。

    それでもセキュリティ対策が必要な理由

    セキュリティ事故が起きた場合の影響は、中小企業ほど深刻です。

    • 取引停止・契約解除
    • 社会的信用の失墜
    • 損害賠償・復旧コスト
    • 事業継続そのものへの影響

    特にBtoBビジネスでは、
    **「セキュリティ体制を説明できるかどうか」**が、取引継続や新規受注に直結する場面も増えています。


    中小企業にとって現実的な対策の考え方

    1. 完璧を目指さない

    重要なのは、
    **「全部やる」ではなく「リスクの高い部分から抑える」**ことです。

    • どこから情報が漏れやすいのか
    • 外部・私物端末の利用はあるか
    • クラウドサービス中心の業務か

    まずは自社の業務実態を整理することが第一歩です。


    2. 技術で“人のミス”を補う

    ルールだけでは限界があります。
    中小企業では特に、技術的に制御できる部分を増やすことが重要です。

    例:

    • 業務システムへのアクセス経路を限定
    • 個人端末にデータを残さない
    • 契約終了時に即時アクセス遮断

    こうした対策は、説明もしやすく、運用負荷も抑えられます。


    3. セキュアブラウザなどの「部分導入」を活用する

    全社的なMDMやISMSが難しい場合でも、

    • 外部委託者
    • 派遣社員
    • BYOD利用者

    など、対象を限定したセキュリティ対策であれば現実的です。

    セキュアブラウザは、

    • Web業務に限定できる
    • データを端末に残さない
    • VPNより運用が軽い

    といった点で、中小企業との相性が良い対策の一つと言えます。


    「対策していること」を説明できる体制へ

    最終的に重要なのは、
    **「何をしているかを、取引先に説明できるか」**です。

    • ISMSを取得していなくても
    • 大規模投資ができなくても

    「リスクを理解し、対策を講じている」ことが伝われば、
    取引先からの評価は大きく変わります。


    おわりに:中小企業にとっての「現実解」としてのSmartGate

    ここまで見てきたように、中小企業では

    • 人も時間も限られている
    • ISMSのようなフルセットの仕組みは重い
    • それでも取引先からは一定のセキュリティ水準を求められる

    という板挟みの状況に置かれがちです。

    こうした中で重要なのは、
    **「理想論ではなく、説明可能な現実解を持つこと」**です。

    SmartGateのようなセキュアブラウザ型のソリューションは、

    • 端末を完全に管理しなくても
    • BYODや外部人材を前提にしながら
    • Web業務における情報持ち出しリスクを抑制できる

    という点で、中小企業の実情に合った選択肢の一つと言えます。

    特に、

    • 外部委託者はセキュアブラウザ経由のみで業務
    • クラウドサービスへのアクセス経路を限定
    • 契約終了時はアカウント停止で即遮断

    といった運用は、技術的な対策でありながら、取引先にも説明しやすいという大きなメリットがあります。

    セキュリティ対策は、もはや
    「どれだけ高度か」よりも
    **「どれだけ現実的に運用でき、第三者に説明できるか」**が問われる時代です。

    SmartGateは、ISMS取得が難しい中小企業にとっても、
    “セキュリティに向き合っている企業である”ことを示す具体的な材料として、検討に値する選択肢と言えるでしょう。

  • テレワーク体制の構築で失敗しないための実務ポイント

    テレワーク体制の構築で失敗しないための実務ポイント

    テレワークは一時的な対応ではなく、企業の標準的な働き方として定着しつつあります。しかし、制度だけを整えても、運用やセキュリティ、コミュニケーションに課題が残り、生産性が下がってしまうケースは少なくありません。本コラムでは、テレワーク体制の構築時に押さえておくべき実務的なポイントを、企業の情報システム・総務部門の視点から整理します。


    テレワーク導入がうまくいかない原因

    テレワークがうまく機能しない企業の多くは、制度・環境・セキュリティ・文化のいずれかにギャップが生じています。

    よくある課題

    • 社員によって通信環境の品質がバラバラ
    • 私物PC・私物スマホ利用によるセキュリティリスク
    • コミュニケーション不足による生産性低下
    • 申請・承認フローが属人的で遅延が発生
    • 状況把握ができずマネジメントしにくい

    このため、テレワーク体制は「機器を貸し出す」「ルールを作る」だけでは不十分なのです。


    テレワーク体制構築のポイント①:業務プロセスの可視化

    まず最初に行うべきは、業務プロセスの洗い出しです。

    重要な観点

    • どの業務がテレワークに適しているか
    • 紙・ハンコ・対面が前提の作業は何か
    • 承認フローがオンライン化されているか
    • セキュリティレベルは業務ごとに異なるか

    プロセスを分解して初めて、必要なITツール・ルール・デバイス選定が可能になります。


    テレワーク体制構築のポイント②:デバイスとネットワーク環境の統一

    テレワーク失敗の典型例として多いのが「社員各自の環境に頼りすぎている」ケースです。

    望ましい統一要素

    • 業務PCか、VDI(仮想デスクトップ)か
    • 私物デバイス利用(BYOD)の可否
    • Wi-Fi・有線LANなど通信品質の基準
    • 業務で使う通信量(動画会議など)の想定

    最低限の統一基準がないと、ITサポート対応やトラブルが増加し、生産性が大幅に落ちます。


    テレワーク体制構築のポイント③:クラウド活用による業務標準化

    業務システムをクラウド化することで、どこからでも同じ環境で働けるようになります。

    よく使われるクラウドサービス例

    • グループウェア(Microsoft365、Google Workspace)
    • ストレージ(OneDrive、Google Drive、Box)
    • コラボレーション(Slack、Teams、Zoom)
    • 業務アプリケーション(勤怠、経費、商談管理など)

    特に申請系(勤怠・経費・稟議など)は、紙運用からの脱却がテレワークのボトルネックになりやすいため、最優先でオンライン化すべき領域です。


    テレワーク体制構築のポイント④:情報セキュリティ対策

    オフィス外での業務は、セキュリティリスクが大幅に増加します。
    特に「端末からの情報漏洩」と「アクセス管理の不備」は致命的です。

    最低限必要なセキュリティ対策

    • PCのパスワード・多要素認証(MFA)の強制
    • VPN使用またはゼロトラスト方式の導入
    • セキュアブラウザ・SSOなどのアクセス制御
    • USB・画面キャプチャ・コピー制御
    • ログ管理とアクセス履歴の可視化

    特に私物スマホを活用するBYODでは、
    **MDMではなく“データを残さない仕組み(セキュアブラウザ)”**が重要になります。


    テレワーク体制構築のポイント⑤:コミュニケーションとマネジメント設計

    ツールだけ整えても、コミュニケーションが機能しなければテレワークは成立しません。

    よくある失敗

    • 「報告がないので仕事しているか分からない」
    • 「チャットだと細かいニュアンスが伝わらない」
    • 「孤立してメンタルが低下する」

    これを防ぐには、ルールの設計と運用の標準化が必須です。

    具体的な対策

    • 毎朝のショートミーティングを固定化
    • チャットは“既読ではなく返信”を基本ルールに
    • 重要事項はチャットではなくオンライン会議で
    • 目標設定(OKR/KPI)をテレワーク仕様に見直す
    • 1on1ミーティングを定期的に設定

    特に“情報共有のルール”と“雑談の場”の両方が必要です。


    テレワーク体制構築のポイント⑥:働く環境の健康・メンタルケア

    意外と見落とされがちなのが、社員の健康とメンタルケアです。

    注意すべき点

    • 長時間座りっぱなしになりやすい
    • 運動不足で健康リスク増加
    • 孤独感やストレスによる集中力低下
    • 長時間労働の可視化が難しい

    企業主導で

    • オンライン運動イベント
    • メンタル相談窓口
    • 健康管理アプリ活用
      などを整備すると、長期的に効果が出ます。


    テレワーク成功のカギは「制度×IT×文化」の三位一体

    テレワークはITだけでは機能しません。
    制度だけでも不十分です。
    企業文化のデジタル化やコミュニケーション設計が合わさって、初めて効果が最大化します。

    テレワーク体制づくりの優先順位まとめ

    1. 業務プロセスを可視化し、オンライン化する
    2. 最低限のPC・ネットワーク環境を統一する
    3. クラウドを活用し業務標準化を進める
    4. セキュリティは“端末に情報を残さない”思想に転換
    5. マネジメント設計とコミュニケーションルールを整備する
    6. 健康・メンタルケアも仕組み化する

    テレワークは企業の生産性向上、採用力強化、災害時の事業継続の観点でも非常に重要です。
    本コラムが、貴社のテレワーク体制構築のヒントになれば幸いです。

    セキュアなテレワーク環境確立には、セキュアブラウザSmartGateをご参照ください。

  • BYODとマルウェアのリスク:業務効率化の裏に潜む脅威とは

    BYODとマルウェアのリスク:業務効率化の裏に潜む脅威とは

    はじめに:BYODがもたらす利便性と新たな課題

    近年、テレワークやハイブリッドワークの普及により、「BYOD(Bring Your Own Device:私物端末の業務利用)」を導入する企業が増えています。
    従業員が自分のスマートフォンやノートPCを業務に使用できることで、柔軟な働き方を実現し、企業側も端末コストを削減できるなど、多くのメリットがあります。

    しかし、その一方で無視できないのが「マルウェア感染リスク」です。私物端末は、企業が直接管理できない環境下で使用されることが多く、セキュリティの統制が難しい点が最大の課題です。
    本記事では、BYOD環境で発生しやすいマルウェア感染の実態と、その対策について解説します。


    BYOD環境に潜むマルウェアの脅威

    1. 私物端末のセキュリティレベルのばらつき

    企業支給の端末であれば、ウイルス対策ソフトやOS更新ポリシーが統一され、一定のセキュリティ水準が保たれます。
    しかしBYODでは、従業員ごとに利用端末のOSやアプリ構成が異なり、セキュリティ設定も個人任せになるケースが多いです。
    例えば、古いAndroid端末を使っている従業員が最新のセキュリティパッチを適用していない場合、既知の脆弱性を突かれてマルウェア感染するリスクが高まります。

    2. 不正アプリや改ざんアプリのリスク

    BYODでは、私用アプリと業務アプリが同一端末に混在します。
    特に問題となるのが、非公式ストアからダウンロードしたアプリや、広告・トラッキングを目的とするアプリです。これらのアプリはしばしば不正なコードを含み、連絡先やファイルなどの業務データを外部へ送信するマルウェアの温床になります。

    さらに、SNSやメッセージアプリ経由で送られるリンクを不用意にクリックすることで、不正サイトへ誘導されるケースもあります。業務アカウントへのアクセス情報が流出すれば、企業ネットワーク全体への侵入を許してしまう可能性もあります。

    3. クラウドストレージ経由の感染

    BYOD端末では、Google DriveやDropboxなどのクラウドストレージを通じて業務データを共有するケースが増えています。
    しかし、クラウド上のファイルにマルウェアが仕込まれていた場合、端末を介して組織全体に感染が拡大する恐れがあります。
    特に、端末のウイルス対策が不十分な状態で業務ファイルをアップロード・ダウンロードする行為は、非常に危険です。


    企業が取るべきBYOD対策

    1. MDM(モバイルデバイス管理)の導入

    BYOD環境を安全に運用するためには、**MDM(Mobile Device Management)**の導入が有効です。
    MDMを利用すれば、端末ごとにアクセス制御・リモートワイプ(遠隔削除)・アプリの使用制限などを行うことができ、万が一マルウェア感染が発生しても被害を最小限に抑えられます。
    また、OSやセキュリティパッチの更新状況を一元的に把握できるため、脆弱な端末を排除することも可能です。

    2. セキュアブラウザや仮想環境の活用

    マルウェア感染リスクを根本的に下げるには、業務領域と私用領域を技術的に分離することが重要です。
    セキュアブラウザを利用すれば、業務データは企業サーバー上にのみ保存され、端末本体には残りません。これにより、マルウェアが端末に潜んでいても、企業データへの直接アクセスを防ぐことができます。
    また、VDI(仮想デスクトップ)やコンテナ技術を用いた分離も効果的です。

    3. 社員教育と利用ルールの徹底

    技術的対策と並んで重要なのが、従業員教育とポリシー策定です。
    例えば、「業務用アプリ以外のインストール禁止」「公衆Wi-Fiの利用禁止」「パスワードの複雑化」など、ルールを明文化し、定期的に研修を実施することが必要です。
    社員がセキュリティ意識を持たなければ、どんな技術的防御も意味を持ちません。


    まとめ:利便性と安全性のバランスをどう取るか

    BYODは、企業にとってコスト削減や柔軟な働き方推進という大きな利点がありますが、その裏ではマルウェアをはじめとするセキュリティリスクが常につきまといます。
    重要なのは、利便性を優先しすぎず、統制のとれた仕組みを構築することです。

    MDMやセキュアブラウザなどのツールを活用し、業務データを端末から切り離す設計を採用することで、BYOD環境でも安全な運用が可能となります。
    また、社員一人ひとりがセキュリティ意識を持つことが、マルウェア被害を未然に防ぐ最も確実な対策です。

  • VPNと情報漏洩:安全な通信を守るために企業が知っておくべきこと

    VPNと情報漏洩:安全な通信を守るために企業が知っておくべきこと

    近年、テレワークやクラウド利用が一般化し、企業ネットワークの境界が曖昧になる中で、「VPNによる安全な通信」と「情報漏洩リスクへの対策」は切っても切り離せないテーマとなっています。本記事では、VPNの仕組みと情報漏洩の関係性、そして安全性を高めるための具体的な対策について解説します。


    VPNとは:インターネット通信を暗号化する仕組み

    VPNの基本的な役割

    VPN(Virtual Private Network)とは、インターネット上に「仮想的な専用回線」を構築し、通信内容を暗号化する技術です。
    たとえば、社員が自宅や外出先から社内ネットワークにアクセスする場合、VPNを通すことで第三者に通信内容を盗み見られないようにすることができます。
    暗号化によって、社外からでも社内システムを安全に利用できる環境を実現できる点が、VPNの最大の特徴です。

    VPNの種類

    VPNには大きく分けて次の3種類があります。

    • リモートアクセスVPN:テレワーク時に社員個人の端末から社内ネットワークに接続するために利用
    • サイト間VPN:複数拠点間(本社と支社など)を安全な通信経路で接続
    • クラウドVPN:クラウド環境を含むネットワークを統合的に管理する近年の主流型

    このようにVPNは目的や構成によって使い分けが可能であり、導入形態に応じたセキュリティ対策が求められます。


    情報漏洩のリスク:VPNだけでは防ぎきれない現実

    暗号化の限界

    VPNは通信経路の暗号化を担保しますが、端末やアプリケーションの内部からの漏洩までは防げません。
    もし端末自体がマルウェアに感染していれば、VPNで暗号化される前のデータが流出する可能性があります。
    つまり、「VPNを使っているから安全」とは言い切れないのです。

    アカウント情報の不正利用

    VPNの接続には認証情報(ID・パスワード)が必要です。
    この認証情報が漏洩した場合、外部から不正に社内ネットワークへアクセスされるリスクが高まります。
    特に、複数サービスで同一パスワードを使い回すケースは非常に危険です。
    二要素認証やワンタイムパスワードの導入が強く推奨されます。

    ヒューマンエラーによる漏洩

    USBメモリや外部共有リンクなど、人為的なミスによる情報漏洩も後を絶ちません。
    VPNを導入していても、利用者のセキュリティ意識が低ければ、情報漏洩のリスクは依然として残ります。


    VPNと併用すべきセキュリティ対策

    MDMやゼロトラストの導入

    近年ではVPNに代わる、または補完する形でMDM(モバイルデバイス管理)やゼロトラストネットワークの導入が進んでいます。
    ゼロトラストでは、「すべての通信を信用しない」ことを前提に、アクセスごとに認証を行い、端末やユーザーを常に検証します。
    これにより、VPNのように一度接続したら社内ネットワーク全体にアクセスできてしまうリスクを抑えることができます。

    セキュアブラウザの活用

    VPN環境に代わる新たな手法として、セキュアブラウザの導入も注目されています。
    たとえば「SmartGate」のようなセキュアブラウザサービスでは、社内システムへのアクセスをアプリ上で完結させ、データを端末に残さない仕組みを実現しています。
    さらに、災害時のプッシュ通知機能などを組み合わせることで、情報漏洩対策とBCP(事業継続計画)の両立も可能になります。

    定期的なセキュリティ教育

    技術的な対策に加え、社員へのセキュリティ教育も不可欠です。
    不審なメールの添付ファイルを開かない、社外持ち出しデータを暗号化するなど、日常的な行動の中にリスク管理を定着させることが重要です。


    まとめ:VPNは「守りの第一歩」—多層防御がこれからの鍵

    VPNは、インターネット上の通信を保護するうえで非常に有効な仕組みですが、それだけで情報漏洩を完全に防げるわけではありません。
    端末や利用者、認証情報、アプリケーションなど、複数の観点から総合的なセキュリティを構築することが重要です。

    これからの企業に求められるのは、「VPNで守る」から「ゼロトラストで検証する」への転換です。
    VPNを基盤としつつ、MDMやセキュアブラウザ、SmartGateのような新技術を取り入れ、多層的な防御体制を整えることが、情報漏洩を防ぐ最も現実的なアプローチと言えるでしょう。

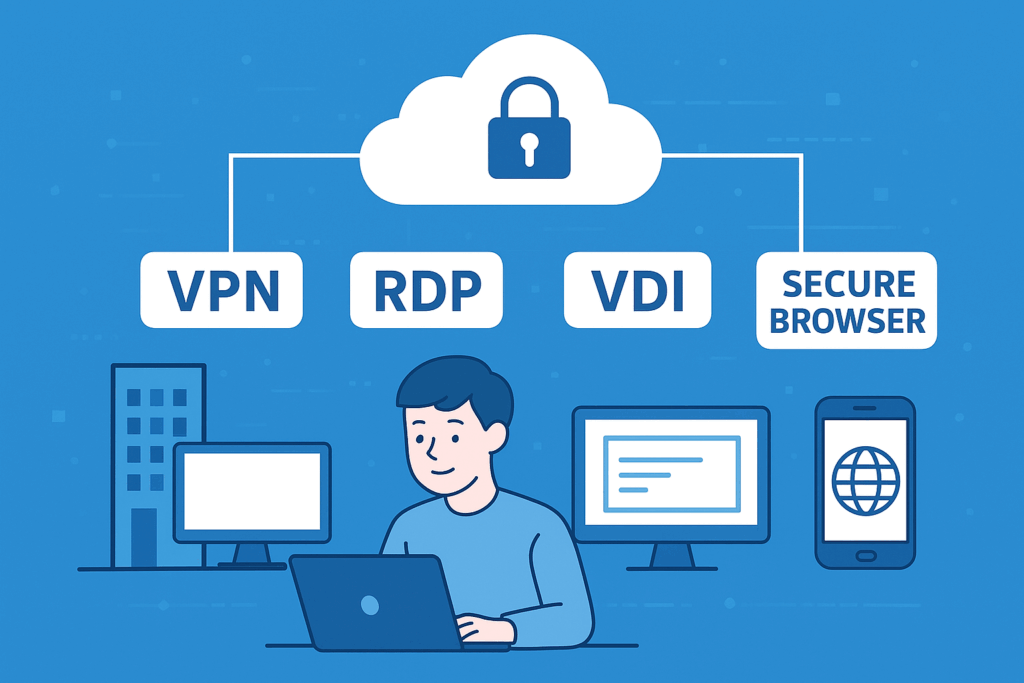
  • リモート接続の今:RDP・VPN・VDI・セキュアブラウザの違いと選び方

    リモート接続の今:RDP・VPN・VDI・セキュアブラウザの違いと選び方

    〜社員がどこからでも安全に働ける環境をつくるために〜

    はじめに

    テレワークが当たり前になった今、社外から安全に社内システムへアクセスする「リモート接続」は欠かせません。
    しかし、その方法には VPN・RDP・VDI・セキュアブラウザ など複数の手段があり、「どれを選ぶべきか分からない」という声も多いのが実情です。

    この記事では、これらの方式を 「通信層」と「操作層」 に分けて整理し、それぞれの特徴やメリット・デメリットをわかりやすく解説します。


    リモート接続を理解するための2つの層

    通信層とは

    通信層は「社外と社内をどう安全につなぐか」を担う部分です。
    インターネット上に仮想的な専用経路を作ることで、外部からも社内ネットワークにアクセスできるようにします。

    操作層とは

    操作層は「接続した後に、どのように業務を操作するか」という部分です。
    社内のPCを遠隔操作するのか、仮想環境で作業するのか、あるいはブラウザ経由で業務アプリを使うのか──方式によって安全性や利便性が大きく異なります。


    通信層の代表:VPN(Virtual Private Network)

    VPNとは

    VPNは、社外から社内ネットワークにアクセスするための「暗号化されたトンネル」をつくる技術です。
    自宅や出張先の端末からでも、社内のサーバーやシステムに安全に接続できます。

    VPNのメリット

    • 社内環境をそのまま利用できる
    • 通信が暗号化され、第三者に盗み見されにくい

    VPNのデメリット

    • 利用者の端末がウイルス感染していると社内に侵入する危険がある
    • 回線混雑で通信が遅くなることがある

    VPNは歴史ある方式ですが、端末の安全性をどう守るか が課題となっています。


    操作層の代表①:RDP(Remote Desktop Protocol)

    RDPとは

    RDPは、社内PCの画面を遠隔で操作する方式です。
    自宅のPCから社内PCを操作でき、実際のデータは社内に留まるためセキュリティ性が高いとされています。

    RDPのメリット

    • 自宅PCにデータを残さない
    • 社内と同じ操作環境を再現できる

    RDPのデメリット

    • 通信が不安定だと画面操作に遅延が出る
    • 接続先の社内PCを常に起動しておく必要がある

    RDPはVPNと組み合わせて使われることが多く、操作層の代表的な技術です。


    操作層の代表②:VDI(Virtual Desktop Infrastructure)

    VDIとは

    VDIは、社内サーバー上に仮想的なPC(デスクトップ)を作り、利用者はその仮想環境にアクセスして作業する方式です。
    社内にある物理PCを操作するRDPとは異なり、仮想環境を共有して利用する点が特徴です。

    VDIのメリット

    • データはすべてサーバー側に保存されるため、情報漏えいリスクが低い
    • 利用端末を問わず接続可能(タブレットやシンクライアントも対応)

    VDIのデメリット

    • 導入コストや運用負荷が高い
    • 同時接続数が増えると動作が重くなることがある

    セキュリティと柔軟性を両立できる一方、コスト面でのハードルが課題となる方式です。


    操作層の代表③:セキュアブラウザ

    セキュアブラウザとは

    セキュアブラウザは、専用ブラウザ上で社内システムを安全に操作する方式です。
    データはブラウザ内の仮想空間で処理され、端末には一切残りません。

    セキュアブラウザのメリット

    • ソフトのインストール不要で手軽
    • データのコピー・ダウンロードを制限できる
    • スマートフォンやタブレットでも利用しやすい

    セキュアブラウザのデメリット

    • 利用できるシステムがブラウザ対応アプリに限定される
    • オフラインでは作業できない

    軽量かつ安全なリモート接続として、近年最も注目されている方式の一つです。


    次世代のリモート接続:SmartGateとは

    SmartGateの特徴

    SmartGateは、セキュアブラウザをベースにした次世代リモート接続サービスです。
    VPNのような複雑な設定やVDIのような高コストな構築を必要とせず、ブラウザ経由で安全な社内アクセスを実現します。

    SmartGateのメリット

    • 端末にデータを残さず、情報漏えいを防止
    • VPN不要で軽快な通信
    • 管理者はアクセス制御を一元管理可能

    「RDPのように使えて、VPNより安全、VDIより軽い」というコンセプトで、企業のテレワーク環境を一気にスマート化します。


    まとめ

    リモート接続方式の比較表

    方式層特徴主な課題
    VPN通信層社内ネットワークに安全に接続端末リスク
    RDP操作層社内PCを遠隔操作常時稼働が必要
    VDI操作層仮想PCを利用コスト・負荷
    セキュアブラウザ操作層ブラウザで安全に利用対応範囲の制限

    通信層(VPN)と操作層(RDP/VDI/セキュアブラウザ)を組み合わせることで、
    自社に最適なリモート接続環境が見えてきます。

  • マルウェアの進化が止まらない!知らないうちに情報が抜かれる時代にどう備える?

    マルウェアの進化が止まらない!知らないうちに情報が抜かれる時代にどう備える?

    導入

    パソコンやスマートフォンが仕事や生活に欠かせない今、便利さの裏で“マルウェア”という見えない脅威が広がっています。
    マルウェアは、知らないうちに情報を盗んだり、端末を乗っ取ったりする悪意のあるソフトウェア。
    「ウイルス対策ソフトを入れているから大丈夫」と思っている人ほど、危険にさらされているかもしれません。


    マルウェアとは?

    ソフトのふりをした“デジタルの侵入者”

    マルウェア(Malware)は「悪意(Malicious)」と「ソフトウェア(Software)」を合わせた言葉。
    感染すると、データを盗んだり壊したり、知らないうちに外部に情報を送信したりします。

    感染経路は、メールの添付ファイルや怪しいサイト、外部USBなど多岐にわたります。
    一見安全そうに見えるファイルでも、裏ではマルウェアが潜んでいるかもしれません。


    主なマルウェアの種類

    ウイルス:自己増殖型の“古典的脅威”

    自分をコピーして他のファイルに感染し、システムを破壊するタイプです。
    昔ながらの脅威ですが、今も形を変えて存在しています。

    トロイの木馬:味方のふりをする“裏切り者”

    便利そうなアプリや資料の中に潜み、起動と同時に個人情報を外部に送信します。
    企業メールに偽装されるケースも多く、気づかぬうちに感染することも。

    ランサムウェア:データを人質にする“脅迫犯”

    ファイルを暗号化し、「解除したければお金を払え」と要求します。
    企業や自治体では業務停止や社会的信用の失墜につながる重大リスクです。

    スパイウェア:こっそり覗き見る“監視者”

    ユーザーの操作や入力情報を記録し、パスワードやクレジット情報を盗み取ります。
    見た目ではわかりにくく、気づいたときには被害が進行しているケースも。

    ボット:知らないうちに操られる“ゾンビ端末”

    感染した端末が外部から遠隔操作され、他のシステム攻撃に使われることもあります。


    背景:なぜ今マルウェアが増えているのか

    テレワークやクラウドの利用が急速に広がり、仕事に使う端末の種類も増えました。
    個人スマホや自宅パソコンを使う「BYOD(私物端末利用)」が一般化するなか、
    企業が管理できない“接続端末”が増えたことが、マルウェア拡大の大きな要因になっています。


    トレンド:ターゲットは“大企業だけ”じゃない

    マルウェア攻撃の多くは、セキュリティ対策が甘い中小企業や個人事業主を狙っています。
    特に、私物端末を経由した情報漏洩が増加中です。
    「一人の社員のパソコン」から、企業全体のデータに侵入される――そんな事例も少なくありません。


    課題:気づかないうちに起こる情報漏洩

    マルウェアの厄介な点は、感染しても気づきにくいことです。
    動作が少し遅くなるだけで、裏では顧客情報が外部に流出していることもあります。

    さらに、テレワーク環境では社員がどの端末からアクセスしているかを把握しづらく、
    「不正な端末から社内システムに接続される」リスクが高まっています。


    対策:入口で防ぐ“端末認証”の重要性

    ① セキュリティは“入口対策”から

    マルウェア感染の多くは、外部からのアクセスがきっかけです。
    つまり、「どの端末からアクセスしているのか」を厳密に確認することが、被害防止の第一歩です。

    ② SmartGateが守る“正しい端末”の環境

    **SmartGate(スマートゲート)**は、端末認証を行うセキュアブラウザです。
    社内システムやクラウドサービスにアクセスする際、
    登録された安全な端末だけがログインできるように制御します。

    これにより、

    • マルウェア感染した私物端末のアクセスをブロック
    • 情報漏洩の経路を根本的に遮断
    • 社員がどの端末で操作しても、安全な通信を保証

    といった「入口で守る」セキュリティを実現します。

    ③ 社員教育と組み合わせることで効果倍増

    技術対策だけでなく、「怪しいリンクを開かない」「更新を怠らない」など、
    社員一人ひとりの意識も欠かせません。
    SmartGateのような仕組みと、日常的な意識づけの両立が重要です。


    まとめ:マルウェア時代に求められる“安心の入口”

    マルウェアは、年々巧妙になっています。
    「見つけてから対応」ではなく、「最初から感染させない」ための仕組みづくりが鍵です。

    端末認証型セキュアブラウザであるSmartGateは、
    社員が安心して仕事をするための“入口の安全装置”です。
    企業が本気で情報漏洩を防ぎたいなら、まずこの“入口”の強化から始めましょう。

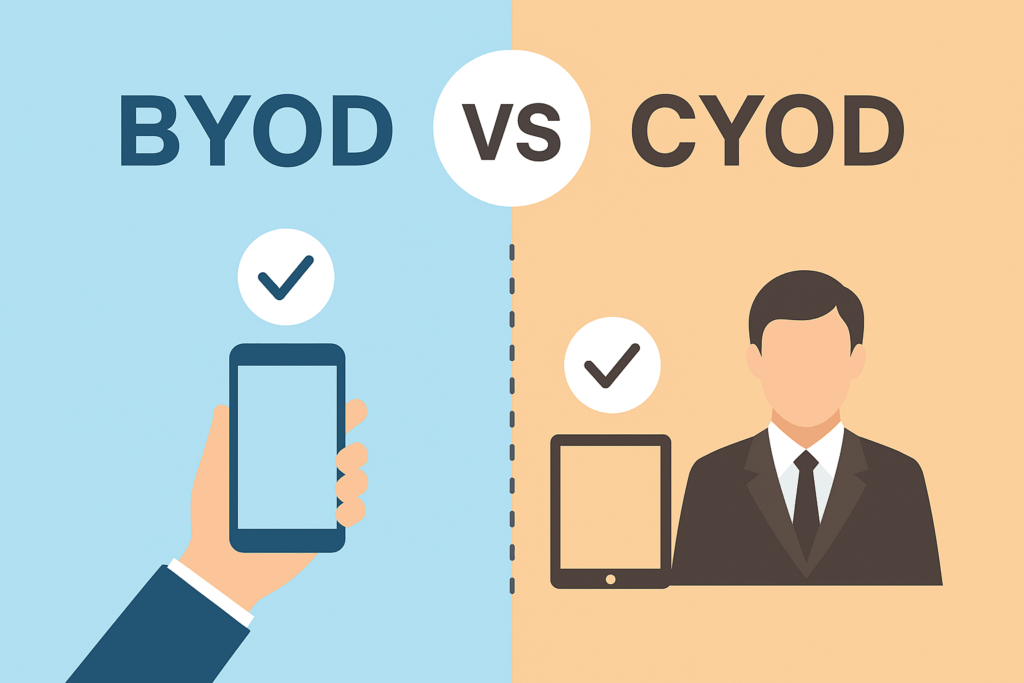
  • BYODとCYODの違いとは?

    BYODとCYODの違いとは?

    働き方を支える“自由”と“管理”のバランスを考える

    リモートワークが当たり前になった今、社員が使うスマートフォンやパソコンは、仕事の効率を大きく左右します。
    その中でも注目されているのが、**BYOD(Bring Your Own Device)とCYOD(Choose Your Own Device)**という考え方。
    どちらも社員が業務で使う端末を柔軟に選ぶ仕組みですが、目的も運用もまったく違います。
    この記事では、両者の違いをわかりやすく整理しながら、企業が取るべき“ちょうどいいバランス”を考えていきます。


    BYODとは?

    BYODとは「自分のデバイスを仕事にも使う」というスタイルです。
    社員が普段使っているスマートフォンやPCをそのまま業務に活用するため、初期費用を抑えられるのが魅力。
    慣れた端末を使えるので、仕事のスピードも上がるという声もあります。

    しかし一方で、個人端末は企業の管理が届きにくく、セキュリティリスクが高い点が課題です。
    もし端末を紛失したり、ウイルスに感染した場合、会社の情報が流出する恐れもあります。
    便利さとリスクの両方を持つのが、BYODの特徴です。


    CYODとは?

    CYODは「会社が許可した端末の中から社員が選ぶ」という仕組みです。
    企業があらかじめモデルやOSを指定しておくため、管理のしやすさが魅力です。
    セキュリティ設定も統一できるので、IT部門のサポートもスムーズになります。

    ただし、端末の選択肢を制限する分、社員の自由度は下がります。
    「自分の好きなスマホが使えない」と感じる人もいるでしょう。
    コストもBYODに比べて高くなりがちですが、安全性やトラブル対応の容易さを考えると、長期的には安心できる選択です。


    背景とトレンド

    近年、テレワークやハイブリッドワークの広がりにより、社員が「どこでも仕事ができる環境」を求めるようになりました。
    それに伴い、企業も「働きやすさ」と「セキュリティ」の両立を模索しています。

    世界的に見ると、アメリカやヨーロッパではBYODの導入が進み、日本でも徐々に導入企業が増えています。
    一方で、金融や公共分野などセキュリティ意識の高い業界では、CYODを採用するケースが多く見られます。
    つまり今の潮流は「BYODかCYODか」ではなく、「両者をどううまく組み合わせるか」という方向にシフトしています。


    社会的な意義と企業への影響

    社員にとって、自由に端末を選べる環境はモチベーションアップにつながります。
    自分の使いやすいツールを選べることで、生産性や満足度も上がる傾向があります。

    企業にとっては、端末をどう管理するかが重要なテーマです。
    万が一の情報漏えいは信頼を損ね、事業継続にも影響を与えます。
    そのため、BYODやCYODは単なる“デバイス選択の話”ではなく、企業文化やセキュリティポリシーの在り方を象徴する制度ともいえます。


    メリットと課題の比較

    項目BYODCYOD
    自由度◎ 高い○ 選択範囲あり
    コスト◎ 低コスト△ 導入費がかかる
    管理のしやすさ△ 難しい◎ 統一管理が可能
    セキュリティ△ リスク高○ 事前設定が可能
    サポート× 端末が多様で難しい○ 統一端末で効率的

    BYODは“自由重視型”、CYODは“管理重視型”です。
    どちらを選ぶかは企業の業種、扱う情報の機密度、そして社員の働き方次第です。


    対策とSmartGateの役割

    BYODもCYODも、共通して課題となるのは「どの端末をどのように安全に使わせるか」です。そこで、端末・アクセス・認証を包括的に管理できる仕組みが必要になります。

    たとえば、SmartGateを活用することで、以下のような機能と運用が可能になります。

    • ユーザー認証+デバイス認証により、業務で使える端末を明確にする。
    • セキュアブラウザを通じて、端末内に業務データを残さずに社内システムへアクセス。端末の紛失・盗難時にも情報流出を防ぎやすくなります。
    • シングルサインオン(SSO)によって、複数の社内・クラウドシステムへのアクセスを一つの認証で統合し、利用者・管理者双方の負担を軽減。
    • BYODや業務委託先の端末も含めたマルチOS対応環境を提供し、柔軟な働き方を支えつつ安全性を確保。
    • 災害時の安否確認機能など、BCP(事業継続計画)対策としても利用可能。

    つまり、SmartGateは「どんな端末からでも、安全に、必要なシステムへアクセスできる入口(ゲート)」として機能します。これにより、BYODでの自由度とCYODでの管理性という、相反する2つの要素をバランスよく備える運用が可能になります。

    運用のポイントとしては、端末やアクセス権、認証状況を可視化し、ルール・ログ・異常検知を継続的にチェックすること。また、管理基盤を導入しただけで終わらず、社員に対する教育・意識醸成を定期的に行うことが重要です。


    まとめ

    BYODとCYODは、どちらが優れているかではなく、どちらをどう運用するかが重要です。
    社員の自由を尊重しながら、企業としての安心を守る。
    その両立こそ、これからのハイブリッドワーク時代に求められる姿勢です。

    SmartGateのような端末管理ソリューションを活用すれば、
    BYOD・CYODどちらの運用でも、リスクを最小限に抑えながら柔軟な働き方を実現できます。
    「自由に働ける環境」と「安心して働ける仕組み」。
    その両方を支える技術こそ、これからの企業に欠かせないインフラといえるでしょう。

  • 個人端末の情報漏洩リスクとその対策 ~安心して仕事や生活を守るために~

    個人端末の情報漏洩リスクとその対策 ~安心して仕事や生活を守るために~

    導入文

    スマートフォンやタブレット、ノートパソコンなど、私たちは日常的に個人端末を使っています。仕事のメールや大切な資料、写真や動画など、個人端末には多くの情報が詰まっています。しかし、便利さの裏には「情報漏洩」というリスクが潜んでいます。今回は、個人端末の情報漏洩の背景や現状、対策について、やさしい言葉で解説します。


    個人端末と情報漏洩の概要

    個人端末の情報漏洩とは、スマートフォンやパソコンに保存されている情報が、意図せず第三者に知られてしまうことを指します。漏洩する情報は、仕事上の機密資料や顧客情報、さらには個人的な写真やメッセージなど、多岐にわたります。

    近年はテレワークの普及やBYOD(私物端末の業務利用)が広がり、個人端末が企業の重要な情報を扱う場面も増えています。このため、漏洩のリスクはますます高まっています。


    背景:なぜ個人端末の漏洩リスクが高まったのか

    スマートフォンやタブレットは手軽で便利ですが、同時にセキュリティ対策が十分でない場合があります。また、外出先でのWi-Fi接続やクラウドサービスの利用も、情報漏洩の可能性を高めています。

    さらに、悪意のあるアプリやフィッシングメール、マルウェア感染によって、端末の情報が簡単に盗まれるケースもあります。個人端末は「個人のもの」と思われがちですが、業務に使う場合は企業の重要情報を守る責任も伴います。


    現状とトレンド

    国内外の調査では、個人端末からの情報漏洩は増加傾向にあります。特にスマートフォン経由の漏洩は目立ち、個人情報や企業データの流出事件が報道されることも珍しくありません。

    トレンドとしては、企業が個人端末利用時のセキュリティ強化に力を入れる動きがあります。MDM(モバイル端末管理)やセキュアブラウザの導入、端末認証・暗号化通信の強化などが進んでいます。


    社会的な役割や重要性

    情報漏洩対策は、単に企業や個人の損害を防ぐだけでなく、社会全体の信頼性にも関わります。顧客情報や個人情報が漏れると、信用問題や法的トラブルに発展する可能性があります。

    私たち一人ひとりが個人端末を安全に使うことは、社会全体の情報セキュリティ向上にもつながります。


    メリット

    適切な対策を行うことで、以下のメリットがあります。

    • 機密情報の安全確保
    • 業務効率の維持(安全にクラウドや社内システムを利用可能)
    • 個人情報漏洩によるトラブルや損害の回避
    • 社会的信頼の向上

    課題

    個人端末の情報漏洩対策には、いくつか課題もあります。

    • 利用者のセキュリティ意識のばらつき
    • 端末ごとに設定やOSが異なるため統一的管理が難しい
    • 社外利用時の安全性確保(カフェや公共Wi-Fiなど)

    対策

    現実的な対策としては、以下が挙げられます。

    1. セキュリティソフトの導入

    マルウェアや不正アクセスを防ぐソフトを端末に入れることは基本です。

    2. パスワード・端末認証の徹底

    複雑なパスワードや生体認証を利用し、端末やアプリへのアクセスを制限します。

    3. セキュアブラウザの活用

    SmartGateのようなセキュアブラウザは、端末にデータを残さず暗号化通信で安全に業務を行えます。個人端末でも企業情報を安全に扱えるため、BYOD時のリスクを大幅に減らせます。

    4. 定期的なOS・アプリの更新

    更新を怠ると脆弱性が残り、攻撃の標的になりやすくなります。

    5. 情報の持ち出し・共有ルールの徹底

    クラウドやメールでの情報共有方法を統一し、不必要なダウンロードを避けることが大切です。


    まとめ

    個人端末の情報漏洩は、便利さの裏に潜むリスクです。しかし、意識的に対策を行うことで、安全に仕事や生活に活用できます。SmartGateのようなセキュアブラウザを活用することで、個人端末でも企業情報を守りながら効率的に作業が可能です。

    情報漏洩対策は、私たち一人ひとりの意識と行動がカギです。安全な端末利用を習慣化することで、個人と社会、両方の信頼を守ることができます。