お役立ちコラム集

働き方のDXと、ITセキュリティに関するお役立ち情報を発信しています

タグ: SaaS

  • SSOは中小企業にも必要?導入を検討するタイミングと判断ポイントを解説

    SSOは中小企業にも必要?導入を検討するタイミングと判断ポイントを解説

    SSO(シングルサインオン)というと、「社員数の多い大企業が導入するもの」というイメージを持っている方もいるかもしれません。

    しかし、クラウドサービスの利用が広がった現在では、企業規模だけでSSOの必要性を判断することは難しくなっています。

    社員数がそれほど多くなくても、

    「利用するクラウドサービスが増えてきた」
    「社員からパスワードを忘れたという問い合わせが多い」
    「入退社のたびに複数のアカウントを変更している」

    といった状況であれば、SSOを検討するメリットがあります。

    本記事では、中小企業にSSOが必要なのか、導入を検討するタイミングや判断する際のポイントについて解説します。


    SSOとは

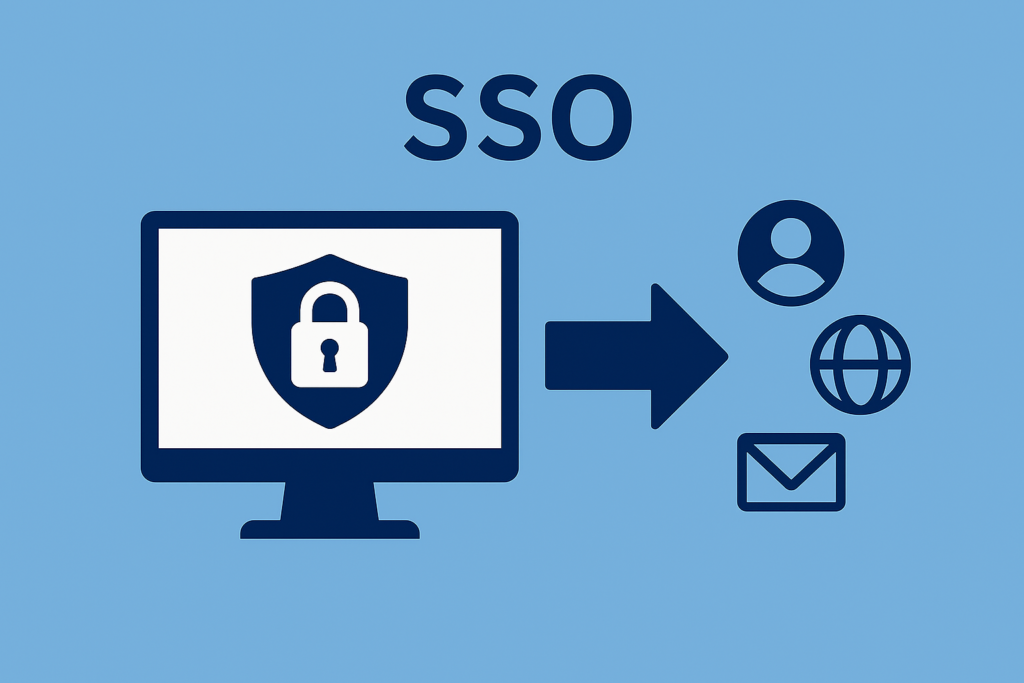
    SSOとは「Single Sign-On(シングルサインオン)」の略で、一度の認証で複数のシステムやクラウドサービスを利用できる仕組みです。

    例えば、Microsoft 365や勤怠管理、経費精算など複数のサービスを利用する場合、それぞれにIDとパスワードを入力するのではなく、共通の認証基盤を通じてアクセスできるようにします。

    利用者のログイン負担を減らせるだけでなく、企業側が認証をまとめて管理しやすくなることもメリットです。

    SSOは大企業だけのものではない

    SSOの必要性を考えるとき、「社員が何人になったら導入するべきか」と考えがちです。

    しかし、実際の管理負荷を左右するのは社員数だけではありません。

    例えば、30人の会社でも一人あたり10種類のSaaSを利用していれば、多数のアカウントを管理することになります。

    反対に、社員数が多くても利用システムが限定され、現在の方法で問題なく管理できている企業もあります。

    そのため、

    社員数ではなく「アカウント管理がどの程度複雑になっているか」

    を基準に考えることが重要です。

    👉 「社員数が増えてもSSOは使える?企業の成長に合わせたID・アカウント管理の考え方」


    中小企業がSSOを検討したいタイミング

    1. 利用するSaaSが増えてきた

    Microsoft 365やGoogle Workspaceだけでなく、

    • 勤怠管理
    • 経費精算
    • Web会議
    • チャット
    • CRM
    • ファイル共有

    など、業務で利用するSaaSが増えてきた場合は、SSOを検討するタイミングの一つです。

    サービスが増えるほど、社員が管理するID・パスワードも増えていきます。

    管理者側でも「誰がどのサービスを利用しているのか」を把握しにくくなります。

    👉 「SaaSが増えると管理が大変?クラウドサービスを効率よく運用する5つのポイント」


    2. パスワード管理が社員任せになっている

    サービスごとに異なるパスワードを設定すると、安全性は高まりますが、社員が覚える情報も増えていきます。

    その結果、

    • 同じパスワードを使い回す
    • 簡単なパスワードを設定する
    • パスワードをメモする

    といった運用につながる可能性があります。

    SSOによって認証をまとめることで、利用者が管理する認証情報を減らすことができます。


    3. パスワード関連の問い合わせが増えた

    「パスワードを忘れた」「ログインできない」といった問い合わせが増えている場合も、現在の認証環境を見直すサインです。

    一件ずつの対応時間は短くても、社員数やサービス数が増えると情報システム担当者の負担になります。

    SSOによってログイン方法を統一すれば、こうした問い合わせを減らせる可能性があります。


    4. 入社・退職時の作業が大変になった

    社員が入社するたびに複数サービスのアカウントを作成し、退職するたびに一つずつ停止している場合、作業量は次第に増えていきます。

    特に注意したいのが、退職者アカウントの停止漏れです。

    不要なアカウントが残ると、セキュリティリスクだけでなく、余分なライセンス費用が発生することもあります。

    SSOとID管理を組み合わせることで、こうした運用を整理しやすくなります。

    👉 「退職・異動時のアカウント管理チェックリスト|情報漏えいを防ぐために確認したい10項目」


    5. テレワークや外出先からの利用が増えた

    クラウドサービスは、社内だけで利用するとは限りません。

    テレワークや営業先、自宅など、さまざまな場所からアクセスする機会が増えています。

    そのため、「社内ネットワークだから安全」という考え方だけでは対応しにくくなっています。

    SSOにMFAやアクセス制御を組み合わせることで、場所や端末を問わず安全にクラウドサービスを利用できる環境を整えやすくなります。

    👉 「条件付きアクセスとは?Microsoft Entra IDで実現するクラウドセキュリティをわかりやすく解説」


    6. 情報システム専任担当者がいない

    中小企業では、総務担当者などがIT管理を兼任しているケースもあります。

    専任担当者がいないからこそ、

    • アカウント管理
    • パスワード対応
    • 入退社対応
    • 権限変更

    などの作業をできるだけシンプルにすることが重要です。

    担当者の経験や記憶だけに頼らず、管理しやすい仕組みを整えることは、属人化対策にもつながります。


    中小企業がSSOを導入するメリット

    ログインを簡単にできる

    複数サービスへのログインをまとめることで、社員が管理するID・パスワードを減らせます。

    毎日の小さなログイン作業を減らすことは、社員全体で考えると業務効率化にもつながります。


    認証ルールを統一しやすい

    サービスごとに認証方法がバラバラになっている環境では、セキュリティ管理も複雑になります。

    SSOを活用することで、認証の入口をまとめ、MFAなどのルールを適用しやすくなります。

    👉 「MFA(多要素認証)だけで安全?企業が知っておきたい限界と対策」


    アカウント管理を効率化できる

    社員や利用サービスが増えても、IDを一元的に管理できる仕組みを整えておけば、管理負荷の増加を抑えやすくなります。

    特に今後社員数を増やす予定がある企業では、早い段階から運用ルールを整えておくメリットがあります。


    中小企業だからこそ確認したいコスト

    SSO導入には当然コストがかかります。

    そのため、「便利そうだから」という理由だけで導入するのではなく、現在発生している管理コストと比較することが重要です。

    例えば、

    • パスワードリセット対応
    • アカウント作成・削除
    • SaaSごとの権限管理
    • 入退社時の確認
    • セキュリティ対応

    に毎月どの程度の時間がかかっているか確認してみましょう。

    製品価格だけでなく、現在の運用にかかっている人的コストまで含めて比較することがポイントです。

    👉 「SSO製品の選び方とは?比較するときに確認したい7つのポイント」


    SSOが必要か判断する簡単なチェックリスト

    次のような項目が複数当てはまる場合は、SSOを検討するタイミングかもしれません。

    • 業務で利用するSaaSが増えている
    • 社員が複数のパスワードを管理している
    • パスワード関連の問い合わせが多い
    • アカウントをExcelで管理している
    • 入退社時に複数サービスを手作業で変更している
    • 退職者アカウントの停止漏れが心配
    • テレワークや社外アクセスが多い
    • IT管理を他の業務と兼任している
    • 今後社員数や拠点を増やす予定がある

    該当する項目が多いほど、現在の認証管理に負担が生じている可能性があります。


    小さく始める方法もある

    SSOを導入するからといって、最初からすべての社員・サービスを対象にする必要はありません。

    例えば、

    「Microsoft 365と主要なSaaSから始める」
    「特定の部署から導入する」
    「MFAとSSOを組み合わせる」

    といった方法もあります。

    まず利用頻度の高いサービスから始め、運用を確認しながら対象を広げていくことで、導入時の負担を抑えられます。

    👉 「SSO導入前に何を準備すればいい?企業向け事前チェックリスト」


    まとめ|社員数ではなく「管理の複雑さ」で判断しよう

    SSOは、大企業だけの仕組みではありません。

    社員数が少なくても、利用するクラウドサービスが増え、アカウントやパスワードの管理が複雑になっていれば、導入を検討する価値があります。

    特に、

    • SaaSが増えた
    • 入退社対応が大変になった
    • パスワード管理に課題がある
    • 社外からのアクセスが増えた
    • IT管理が属人化している

    といった変化は、認証環境を見直すサインです。

    「何人になったら導入するか」ではなく、現在の管理負荷やセキュリティ上の課題を確認し、自社にとって必要なタイミングを判断しましょう。


    中小企業のSSO導入もお気軽にご相談ください

    「自社の規模でSSOは必要なのだろうか」「まだ社員数が少ないので早いのでは」と迷っている企業も少なくありません。

    Smart Gateでは、現在利用しているクラウドサービスや社員数、認証方法、今後の事業拡大などを踏まえ、自社に合った認証環境づくりをご支援します。

    SSOだけでなく、多要素認証(MFA)やアクセス制御などを組み合わせることで、利便性とセキュリティの両立を目指すことも可能です。

    「まず現在の管理方法を見直したい」「どの段階でSSOを導入すべきか相談したい」といった段階でも、ぜひお気軽にお問い合わせください。
    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • 社員数が増えてもSSOは使える?企業の成長に合わせたID・アカウント管理の考え方

    社員数が増えてもSSOは使える?企業の成長に合わせたID・アカウント管理の考え方

    会社の規模が大きくなるにつれて、管理する社員やクラウドサービスの数も増えていきます。

    創業当初は数十人程度だった会社でも、社員の増員や新しい部署の設置、拠点の追加などによって、アカウント管理が急に複雑になることがあります。

    「社員が増えるたびにアカウントを作成している」
    「誰がどのサービスを使っているのか分からなくなってきた」
    「今のSSOやID管理の仕組みで社員数が増えても対応できる?」

    このような課題を感じ始めたら、認証環境を見直すタイミングかもしれません。

    本記事では、社員数や利用サービスが増えたときに起こりやすいID管理の課題と、企業の成長に合わせてSSOを活用するためのポイントを解説します。


    社員が増えるとアカウント管理も増える

    社員が増えれば、単純に管理するアカウント数も増加します。

    さらに現在では、一人の社員が複数のクラウドサービスを利用することも珍しくありません。

    例えば100人の社員が10種類のサービスを利用していれば、単純計算では最大1,000件のアカウントを管理する可能性があります。

    実際には利用者や権限がサービスごとに異なるため、管理はさらに複雑になります。

    社員数だけでなく、**「社員数×利用サービス数」**で管理負荷が大きくなっていくことを意識する必要があります。


    企業の成長で起こりやすいID管理の課題

    入社時のアカウント作成が増える

    採用人数が増えると、入社のたびに、

    • メール
    • チャット
    • Web会議
    • 勤怠管理
    • 経費精算
    • CRM

    など、複数サービスのアカウントを作成する必要があります。

    サービスごとに手作業で登録していると、担当者の負担が増えるだけでなく、登録漏れや設定ミスも発生しやすくなります。


    異動による権限変更が複雑になる

    社員数が増えると、部署異動や役職変更も増えていきます。

    異動先の権限を追加するだけで、以前の部署の権限を削除し忘れてしまうケースも考えられます。

    その状態が積み重なると、本来必要のない情報へアクセスできる社員が増えてしまいます。

    👉 「最小権限の原則(PoLP)とは?企業がアクセス権限を最適化する考え方を解説」


    退職時の停止漏れが起こりやすくなる

    社員数が増えれば、当然ながら退職時のアカウント停止作業も増えます。

    利用サービスを正確に把握できていなければ、一部のSaaSだけアカウントが残る可能性があります。

    👉「退職・異動時のアカウント管理チェックリスト|情報漏えいを防ぐために確認したい10項目」


    SaaSが増えることも管理負荷を高める

    会社の成長に伴って増えるのは社員だけではありません。

    営業部門がCRMを導入したり、人事部門が採用管理サービスを導入したりと、部署ごとに新しいSaaSが追加されることがあります。

    その結果、

    「社員はそれほど増えていないのに、管理するアカウントだけ増えている」

    という状態になることもあります。

    👉 「SaaSが増えると管理が大変?クラウドサービスを効率よく運用する5つのポイント」


    SSOを導入すると何が変わる?

    SSO(シングルサインオン)を利用すると、一度の認証で複数のクラウドサービスへアクセスできる環境を構築できます。

    利用者にとっては、サービスごとにIDやパスワードを管理する負担を減らせます。

    管理者側でも、認証を集約することで利用者やサービスを把握しやすくなります。

    ただし、SSOを導入するだけですべてのアカウント管理が自動化されるわけではありません。

    SSOとID管理を組み合わせ、入社・異動・退職まで含めた運用を設計することが重要です。

    👉 「IDaaSとは?SSOとの違いや導入するメリットをわかりやすく解説」


    企業の成長に対応できるSSOを選ぶポイント

    ユーザーを追加しやすいか

    社員数が増えるたびに複雑な設定が必要では、管理負荷も大きくなります。

    ユーザー登録やグループ設定など、日常的な管理作業のしやすさを確認しましょう。


    利用サービスを追加しやすいか

    現在利用しているサービスだけでなく、将来導入する可能性があるSaaSにも対応できるか確認します。

    連携できるサービスや認証方式が幅広ければ、会社の成長に合わせて拡張しやすくなります。

    👉 「SSO製品の選び方とは?比較するときに確認したい7つのポイント」


    部署・役割ごとに管理できるか

    社員数が増えるほど、全員に同じサービス・権限を付与する運用は難しくなります。

    例えば、

    営業部
    → CRM・営業資料

    経理部
    → 会計・経費精算

    人事部
    → 人事・採用管理

    といったように、部署や役割に応じて利用サービスや権限を管理できる仕組みが重要です。


    MFAやアクセス制御を組み合わせられるか

    社員や拠点が増えると、アクセスする場所や端末も多様になります。

    そのため、SSOだけでなく、

    • MFA
    • 端末による制御
    • アクセス場所による制御

    などを組み合わせられる環境を検討しましょう。

    👉 「条件付きアクセスとは?Microsoft Entra IDで実現するクラウドセキュリティをわかりやすく解説」


    複数拠点でも認証を一元管理できる

    支店や営業所が増える場合も、クラウド型のSSO・ID管理は有効です。

    拠点ごとに個別の認証環境を構築するのではなく、本社を含めた全社のIDを一元管理することで、統一した認証ルールを適用しやすくなります。

    例えば、本社・支店・テレワーク社員が同じ認証基盤を利用することで、働く場所に左右されにくい認証環境を構築できます。


    小規模なうちから管理ルールを整えるメリット

    「社員が100人になったらSSOを考えよう」といった明確な基準があるわけではありません。

    むしろ、アカウント管理が複雑になる前に、

    • アカウント発行ルール
    • 権限付与ルール
    • 異動時の変更ルール
    • 退職時の停止ルール

    を整備しておくことが重要です。

    社員数が少ないうちは担当者の記憶やExcelでも管理できるかもしれませんが、会社が成長すると同じ方法では対応しにくくなります。

    将来の社員数やSaaS利用の増加も考えながら、早い段階から拡張しやすい仕組みを整えておきましょう。


    SSO・ID管理を見直すタイミング

    次のような状態が増えてきたら、認証環境を見直す一つの目安です。

    • 社員の入退社が増えてきた
    • 部署異動が多くなった
    • 利用SaaSが増えてきた
    • アカウントをExcelで管理している
    • アカウント作成・停止を手作業で行っている
    • 拠点が増えた
    • 情報システム担当者の負担が大きくなっている

    一つでも該当したから必ずSSOが必要というわけではありません。

    複数の課題が重なってきた場合には、現在の管理方法が会社の規模に合っているか確認してみるとよいでしょう。


    まとめ|会社と一緒に成長できる認証環境をつくろう

    企業が成長すると、社員数だけでなく、部署・拠点・クラウドサービス・アカウントも増えていきます。

    そのたびに個別対応を続けていると、管理負荷や設定漏れのリスクも大きくなります。

    重要なのは、現在の規模だけで認証環境を考えないことです。

    SSOやID管理を活用し、社員やサービスを追加しても管理しやすい仕組みを整えることで、企業の成長に対応しやすい認証環境を構築できます。


    企業の成長に合わせて認証環境も見直しませんか?

    「社員や利用サービスが増え、アカウント管理が大変になってきた」という状況は、認証環境を見直すタイミングの一つです。

    Smart Gateでは、SSOをはじめ、多要素認証(MFA)やアクセス制御などを組み合わせ、企業の利用環境に合わせた認証管理をご支援します。

    現在の社員数だけでなく、将来的な増員や拠点追加、クラウドサービスの拡大も考えながら、運用しやすい認証環境を検討することが重要です。

    「今の管理方法をこのまま続けてよいか分からない」「社員数が増えても対応できるSSOを検討したい」といった段階でも、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • SSO導入前に何を準備すればいい?企業向け事前チェックリスト

    SSO導入前に何を準備すればいい?企業向け事前チェックリスト

    シングルサインオン(SSO)の導入を検討し始めたものの、「具体的に何から始めればいいのか分からない」という担当者も多いのではないでしょうか。

    SSOは、複数のクラウドサービスへのログインをまとめ、利用者の利便性向上や認証管理の効率化につながる仕組みです。

    しかし、いきなり製品を選んで導入を始めるのではなく、その前に現在の利用サービスやアカウント、認証方法などを整理しておくことが重要です。

    事前準備が不十分なまま進めると、「一部のサービスがSSOに対応できなかった」「共有アカウントが残った」「導入後の運用が想定以上に大変だった」といった問題が発生することもあります。

    本記事では、企業がSSOを導入する前に確認しておきたいポイントをチェックリスト形式で解説します。


    SSO導入は「製品選び」から始めない

    SSO導入というと、最初に製品やサービスを比較したくなるかもしれません。

    しかし、その前に確認したいのが「現在の認証環境」です。

    どのサービスを誰が利用し、どのような方法でログインしているのかが分からなければ、自社に必要なSSOの要件も明確になりません。

    まずは現状を整理し、その後に製品を比較するという順番で進めることが重要です。

    👉 「SSO導入でよくある失敗とは?企業が導入前に確認したい7つのポイント」


    チェック① 利用しているSaaSを一覧化する

    最初に、自社で利用しているクラウドサービスを洗い出します。

    例えば、

    • Microsoft 365
    • Google Workspace
    • Web会議
    • チャット
    • CRM
    • 勤怠管理
    • 経費精算
    • ファイル共有

    などです。

    サービス名だけではなく、「どの部署が利用しているか」「何人が利用しているか」「管理者は誰か」まで整理しておくと、その後の導入がスムーズになります。

    会社が把握していないサービスが利用されている可能性もあるため、各部署への確認も行いましょう。

    👉 「シャドーITとは?企業が把握できていないクラウドサービス利用のリスクと対策」


    チェック② SSO対応状況を確認する

    利用サービスを一覧化したら、それぞれがSSOに対応しているか確認します。

    すべてのクラウドサービスが同じ方式でSSOに対応しているわけではありません。

    代表的な連携方式としては、SAMLやOpenID Connect(OIDC)などがあります。

    また、サービスによっては特定の料金プランでなければSSO機能を利用できない場合もあります。

    「サービス自体が対応しているか」だけでなく、「現在契約しているプランで利用できるか」まで確認することが大切です。


    チェック③ アカウントの利用状況を確認する

    次に確認したいのがアカウントです。

    社員一人ひとりに個人アカウントが発行されているか、部署共通のIDや共有アカウントが残っていないか確認します。

    共有アカウントが多い環境では、SSOを導入しても利用者を正確に識別できない場合があります。

    SSO導入を機会に、個人単位でのアカウント管理へ移行することも検討しましょう。

    👉 「共有アカウントは危険?企業が見直したい共通ID運用のリスクと安全な管理方法」


    チェック④ IDの基準を決める

    SSOでは複数サービスの認証をまとめるため、「誰を同じ利用者として扱うのか」を整理する必要があります。

    例えば、

    • 社員番号
    • メールアドレス
    • Microsoft Entra ID
    • Active Directory

    など、現在利用しているID情報を確認します。

    人事情報とITアカウントが別々に管理されている場合は、どの情報を基準にユーザーを管理するのか決めておきましょう。

    👉 「Active Directory(AD)とは?Microsoft Entra IDとの違いや役割をわかりやすく解説」


    チェック⑤ MFAの利用方針を決める

    SSOによって認証を一元化する場合は、MFA(多要素認証)との組み合わせも重要です。

    例えば、

    • 全社員にMFAを適用する
    • 社外アクセス時だけ要求する
    • 管理者は必須にする

    など、自社の働き方に合わせて方針を検討します。

    スマートフォンを認証に利用する場合は、機種変更や紛失時の対応方法も事前に決めておきましょう。

    👉 「MFA(多要素認証)だけで安全?企業が知っておきたい限界と対策」


    チェック⑥ アクセス権限を整理する

    SSO導入前は、アクセス権限を見直す良いタイミングでもあります。

    長期間運用しているシステムでは、

    「以前の部署の権限が残っている」
    「必要以上に管理者権限を持っている」

    といった状態になっていることがあります。

    部署や役割ごとに必要なサービスと権限を整理し、必要最小限のアクセスだけを許可する運用を検討しましょう。

    👉 「最小権限の原則(PoLP)とは?企業がアクセス権限を最適化する考え方を解説」


    チェック⑦ 入社・異動・退職時の運用を決める

    SSOは導入時だけでなく、その後の運用まで考えることが重要です。

    特に確認したいのが、

    • 入社時のアカウント発行
    • 異動時の権限変更
    • 退職時のアカウント停止

    です。

    誰から誰へ連絡し、誰が設定を変更するのかまで決めておくと、対応漏れを防ぎやすくなります。

    👉 「退職・異動時のアカウント管理チェックリスト|情報漏えいを防ぐために確認したい10項目」


    チェック⑧ 緊急時のログイン方法を準備する

    SSOに障害が発生した場合や、設定ミスによって通常の認証が利用できなくなった場合への備えも必要です。

    特に管理者がログインできなくなると、設定変更そのものができなくなる可能性があります。

    そのため、緊急時に利用する管理者アカウントや復旧手順を事前に準備しておきましょう。

    ただし、緊急用アカウント自体がセキュリティ上の弱点にならないよう、利用者や保管方法を厳格に管理する必要があります。


    チェック⑨ 小規模な範囲から検証する

    SSOをいきなり全社員・全サービスへ適用する必要はありません。

    まずは、

    • 情報システム部門
    • 特定部署
    • 一部のクラウドサービス

    など、小さな範囲からテストする方法があります。

    実際に利用してみることで、ログインできないサービスや想定していなかった運用上の問題を発見できます。

    問題を修正してから対象を広げることで、本番導入時のトラブルを減らせます。


    チェック⑩ 社員への案内を準備する

    SSO導入では、利用者側の操作方法も変わります。

    特に、

    • ログイン方法
    • MFAの登録方法
    • スマートフォン変更時の対応
    • ログインできない場合の問い合わせ先

    などは、事前に案内しておきましょう。

    簡単なマニュアルやFAQを用意しておくだけでも、導入直後の問い合わせを減らすことができます。


    SSO導入前チェックリスト

    導入準備では、最低限次の項目を確認しておきましょう。

    • 利用SaaSを把握している
    • 各サービスのSSO対応状況を確認した
    • 個人アカウントが整理されている
    • ID管理の基準を決めている
    • MFAの運用方針を決めている
    • アクセス権限を整理している
    • 入社・異動・退職時の運用を決めている
    • 緊急時のログイン方法を準備している
    • テスト導入の対象を決めている
    • 社員向けの案内を準備している

    すべてを完璧にしてから導入する必要はありません。

    まず現状を把握し、「何が整理できていて、何が未対応なのか」を明確にすることが第一歩です。


    まとめ|SSO導入は「現状把握」から始めよう

    SSOをスムーズに導入するためには、製品選びより先に現在の認証環境を整理することが重要です。

    特に、

    • SaaS
    • アカウント
    • ID
    • MFA
    • アクセス権限
    • 入退社運用

    を確認しておくことで、自社に必要なSSOの要件が見えやすくなります。

    SSOは単なる「ログインを楽にする仕組み」ではありません。

    認証やID管理の運用そのものを見直す機会として、導入準備を進めていきましょう。


    SSO導入の準備段階からご相談ください

    「SSOを導入したいけれど、何から整理すればいいのか分からない」という企業も少なくありません。

    Smart Gateでは、現在利用しているクラウドサービスや認証環境を確認しながら、SSO導入に必要な環境づくりをご支援します。

    SSOだけでなく、多要素認証(MFA)やアクセス制御なども含め、安全で運用しやすい認証環境を検討することが重要です。

    「自社のサービスがSSOに対応できるか確認したい」「現在の認証環境を整理したい」といった段階でも、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • シャドーITとは?企業が把握できていないクラウドサービス利用のリスクと対策

    シャドーITとは?企業が把握できていないクラウドサービス利用のリスクと対策

    クラウドサービスの普及により、社員が業務でさまざまなツールを利用する機会が増えています。

    ファイル共有、チャット、オンラインストレージ、Web会議など、便利なサービスは数多く存在し、業務効率化にも役立っています。

    しかし、その一方で企業が注意したいのが「シャドーIT」です。

    社員が会社の許可を得ずにクラウドサービスを利用すると、情報漏えいやアカウント管理の問題につながる可能性があります。

    本記事では、シャドーITとは何か、どのようなリスクがあるのか、企業が実施したい対策について解説します。


    シャドーITとは

    シャドーITとは、情報システム部門や管理者が把握・承認していないITサービスやクラウドサービスを、社員が業務で利用することを指します。

    例えば、

    • 個人のオンラインストレージ
    • 無料のファイル共有サービス
    • 個人契約のチャットツール
    • 無料のAIサービス
    • 個人アカウントで利用するクラウドアプリ

    などが代表例です。

    社員に悪意がなくても、「便利だから」「すぐ使えるから」という理由で利用されるケースが多くあります。


    なぜシャドーITが増えているのか

    近年は、クラウドサービスの登録が非常に簡単になっています。

    メールアドレスだけで利用を開始できるサービスも多く、情報システム部門を通さずに導入できることが増えています。

    また、テレワークの普及により、社外から業務を行う機会が増えたことも、シャドーITが広がる一因となっています。


    シャドーITによるリスク

    情報漏えい

    会社が管理していないサービスへ業務データを保存すると、適切なアクセス制御やバックアップが行われない可能性があります。

    顧客情報や社内資料が外部へ流出するリスクも高まります。


    アカウント管理ができない

    社員が個人で作成したアカウントは、会社で把握できません。

    退職時にアカウントが残ったり、業務データが個人アカウントに保存されたままになったりする恐れがあります。

    👉 「退職者アカウントの削除はいつ行う?安全なアカウント停止手順と注意点」


    MFAやSSOを適用できない

    会社が管理していないクラウドサービスでは、SSOやMFAによる認証管理を適用できない場合があります。

    その結果、パスワード管理が個人任せになり、セキュリティレベルにばらつきが生じます。

    👉 「IDaaSとは?SSOとの違いや導入するメリットをわかりやすく解説」


    シャドーITを防ぐための対策

    利用中のサービスを把握する

    まずは、自社で利用しているクラウドサービスを一覧化しましょう。

    正式に導入しているサービスだけでなく、各部署が独自に利用しているツールも確認することが重要です。


    利用ルールを整備する

    「どのようなサービスなら利用できるか」「新しいツールを導入する際の申請方法」などを明確にしておくことで、無断利用を減らせます。


    利便性も考慮する

    シャドーITは、「会社の仕組みが使いにくい」という理由で発生することもあります。

    安全性だけでなく、使いやすさも考慮した環境づくりが大切です。


    IDaaSやSSOの活用

    クラウドサービスを一元管理できる環境を整えることで、シャドーIT対策にも役立ちます。

    例えば、

    • 利用できるサービスを制御する
    • 認証を統一する
    • 利用者を管理する

    といった運用がしやすくなります。

    👉 「SaaSが増えると管理が大変?クラウドサービスを効率よく運用する5つのポイント」


    ゼロトラストでは「見える化」が重要

    ゼロトラストでは、利用者だけでなく、利用しているアプリケーションも把握することが重要です。

    どのサービスへ、誰が、どの端末からアクセスしているのかを把握することで、適切なアクセス制御につなげられます。

    👉 「条件付きアクセスとは?Microsoft Entra IDで実現するクラウドセキュリティをわかりやすく解説」


    まとめ|シャドーITは「禁止」だけでは解決しない

    シャドーITは、便利なサービスを使いたいという現場のニーズから生まれることが少なくありません。

    そのため、一律に禁止するだけではなく、

    • 利用状況を把握する
    • 利用ルールを整備する
    • 安全で使いやすい代替サービスを提供する
    • 認証を一元管理する

    といった対策を組み合わせることが重要です。


    クラウドサービスを安全に管理しませんか?

    クラウドサービスの利用が増えるほど、認証管理や利用状況の把握は重要になります。

    Smart Gateは、SSOや多要素認証(MFA)、アクセス制御を組み合わせた認証基盤を通じて、クラウドサービスを安全かつ効率的に管理する環境づくりをご支援します。

    「シャドーIT対策を進めたい」「クラウドサービスを一元管理したい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • 退職者アカウントの削除はいつ行う?安全なアカウント停止手順と注意点

    退職者アカウントの削除はいつ行う?安全なアカウント停止手順と注意点

    退職者のアカウント管理は、多くの企業で見落とされやすいセキュリティ対策の一つです。

    「退職日に削除すればよいのでは?」
    「メールデータはどうすればいい?」
    「利用しているクラウドサービスが多く、停止漏れが心配」

    このような悩みを抱える情報システム担当者や総務担当者も少なくありません。

    クラウドサービスの利用が増えた現在では、1人の社員が複数のSaaSを利用していることも珍しくなく、退職時にはすべてのアカウントを適切に停止・整理することが重要です。

    本記事では、退職者アカウントを安全に停止するための手順と、見落としやすいポイントについて解説します。


    なぜ退職者アカウントの管理が重要なのか

    退職後もアカウントが有効なままになっていると、第三者による不正利用や情報漏えいのリスクが高まります。

    また、利用していないライセンスが残ることで、不要なコストが発生するケースもあります。

    退職者アカウントの管理は、セキュリティだけでなく、運用コストの最適化という面でも重要です。


    退職時に実施したい基本手順

    1. 利用しているサービスを確認する

    まずは、退職者が利用しているサービスを一覧で確認します。

    例えば、

    • Microsoft 365
    • Google Workspace
    • Slack
    • Zoom
    • CRM
    • 勤怠管理システム
    • 経費精算システム

    など、利用サービスを漏れなく把握することが重要です。


    2. アカウントを停止する

    退職日に合わせてアカウントを停止します。

    状況によっては、最終出社日と退職日が異なる場合もあるため、社内ルールを決めておくと混乱を防げます。

    停止前には、業務に必要なデータの引き継ぎが完了しているかも確認しましょう。


    3. 権限を削除する

    アカウント停止だけでなく、管理者権限や共有フォルダへのアクセス権限も削除します。

    不要な権限が残っていないか確認することが大切です。

    👉 「クラウドサービスのアクセス権限管理とは?情報漏えいを防ぐために見直したい運用ルール」


    4. ライセンスを回収する

    利用していたライセンスを回収し、必要に応じて新しい利用者へ割り当てます。

    これにより、不要なライセンス費用を抑えられます。


    見落としやすいポイント

    共有アカウント

    退職者が共有アカウントの認証情報を知っている場合は、パスワード変更も必要です。

    👉 「共有アカウント(共用ID)は危険?企業が見直したいアカウント運用ルール」


    スマートフォンやタブレット

    社用スマートフォンやタブレットを利用していた場合は、端末の回収と管理解除も忘れてはいけません。

    MDMを導入していれば、遠隔で管理状況を確認できます。

    👉 「社用スマホの紛失対策は十分?企業が今すぐ見直したいセキュリティ対策」


    認証情報の無効化

    退職後は、MFAの登録情報や認証デバイスも無効化しましょう。

    アカウント停止だけでは不十分な場合があります。

    👉 「MFA(多要素認証)だけで安全?企業が知っておきたい限界と対策」


    チェックリストを作成して運用を標準化する

    退職手続きを担当者の経験だけに頼ると、対応漏れが起こりやすくなります。

    例えば、

    • 利用サービス確認
    • アカウント停止
    • 権限削除
    • ライセンス回収
    • 端末回収
    • MFA無効化
    • メール転送・データ引き継ぎ確認

    といったチェックリストを作成しておくと、誰が担当しても同じ品質で対応できます。


    SSO・IDaaSを活用すると運用しやすい

    複数のSaaSを個別に管理していると、退職時の作業は煩雑になります。

    SSOやIDaaSを導入することで、利用者情報を一元管理し、退職時の停止作業を効率化できます。

    管理漏れの防止や運用負荷の軽減にもつながるでしょう。

    👉 「IDaaSとは?SSOとの違いや導入するメリットをわかりやすく解説」


    まとめ|退職者アカウント管理は「止める」だけでは終わらない

    退職者アカウントの管理では、アカウント停止だけでなく、

    • 権限の削除
    • ライセンス回収
    • 端末管理
    • MFAの無効化
    • データ引き継ぎ

    まで含めて対応することが重要です。

    あらかじめ運用ルールやチェックリストを整備しておくことで、対応漏れを防ぎ、安全なクラウド運用につながります。


    退職者アカウント管理をもっと効率化しませんか?

    クラウドサービスが増えるほど、退職者アカウントの管理は複雑になります。

    Smart Gateは、SSOやIDaaSによる認証の一元管理を通じて、アカウント停止やアクセス権限管理を効率化し、安全な運用をご支援します。

    「退職時の対応を標準化したい」「アカウント管理をもっと効率化したい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • SaaSが増えると管理が大変?クラウドサービスを効率よく運用する5つのポイント

    SaaSが増えると管理が大変?クラウドサービスを効率よく運用する5つのポイント

    業務のクラウド化が進み、多くの企業でSaaS(クラウドサービス)が利用されています。

    例えば、

    • Microsoft 365
    • Google Workspace
    • Slack
    • Zoom
    • Salesforce
    • 勤怠管理システム
    • 経費精算システム

    など、企業によっては数十種類のサービスを利用していることも珍しくありません。

    SaaSは業務効率を向上させる一方で、サービスが増えるほど管理の負担も大きくなります。

    「誰がどのサービスを使っているのか分からない」「退職者のアカウント削除が漏れてしまう」といった課題を抱えている企業も多いでしょう。

    本記事では、クラウドサービスを効率よく運用するために押さえておきたい5つのポイントを紹介します。


    SaaSが増えることで起こる課題

    SaaSを導入するたびに、

    • アカウントを発行する
    • 権限を設定する
    • ライセンスを管理する
    • MFAを設定する

    といった運用が必要になります。

    サービスが増えるほど、担当者の負担は大きくなり、管理漏れも起こりやすくなります。


    ポイント1  利用しているSaaSを一覧化する

    まずは、自社で利用しているクラウドサービスを把握しましょう。

    確認したい項目は、

    • サービス名
    • 管理者
    • 利用部門
    • 利用人数
    • ライセンス数

    などです。

    一覧化することで、重複契約や利用されていないサービスにも気付きやすくなります。


    ポイント2  アカウント管理を標準化する

    アカウント発行や削除の手順を統一することで、担当者による対応のばらつきを防げます。

    入社・異動・退職時のチェックリストを作成しておくことも効果的です。

    👉 「退職・異動時に見落としやすいSaaSアカウント管理|クラウド時代のアカウント棚卸し術」


    ポイント3  アクセス権限を定期的に見直す

    利用者の異動や組織変更に合わせて、アクセス権限を見直しましょう。

    不要な権限を放置すると、情報漏えいや誤操作のリスクが高まります。

    👉 「クラウドサービスのアクセス権限管理とは?情報漏えいを防ぐために見直したい運用ルール」


    ポイント4  認証を一元管理する

    サービスごとにIDやパスワードを管理すると、利用者も管理者も負担が増えます。

    SSOを活用すれば、複数のクラウドサービスの認証を一元管理し、利便性とセキュリティの両立を図れます。

    また、MFAを組み合わせることで、不正ログイン対策も強化できます。

    👉 「IDaaSとは?SSOとの違いや導入するメリットをわかりやすく解説」


    ポイント5  定期的に運用を見直す

    クラウドサービスは導入して終わりではありません。

    新しいサービスの追加や利用者の増減に応じて、

    • 利用状況
    • ライセンス
    • 権限
    • 認証設定

    を定期的に確認しましょう。

    半年に一度でも運用を見直すことで、無駄なコストやセキュリティリスクの低減につながります。


    中小企業こそ運用ルールが重要

    情報システム専任の担当者が少ない企業では、個人の経験に頼った管理になりやすい傾向があります。

    だからこそ、

    • 手順を文書化する
    • チェックリストを作る
    • 管理方法を標準化する

    といった運用ルールが重要になります。


    まとめ|SaaSは「導入」より「運用」が重要

    SaaSは企業の業務効率化に欠かせない存在ですが、サービスが増えるほど管理も複雑になります。

    効率的に運用するためには、

    • 利用サービスを一覧化する
    • アカウント管理を標準化する
    • 権限を見直す
    • 認証を一元管理する
    • 定期的に運用を確認する

    という5つのポイントを意識することが大切です。


    SaaS運用をもっとシンプルにしませんか?

    クラウドサービスが増えるほど、認証管理やアカウント管理の負担は大きくなります。

    Smart Gateは、SSOや多要素認証(MFA)を活用した認証基盤により、複数のSaaSを安全かつ効率的に運用できる環境づくりをご支援します。

    「SaaSの管理を効率化したい」「認証管理をまとめたい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • クラウドサービスのアクセス権限管理とは?情報漏えいを防ぐために見直したい運用ルール

    クラウドサービスのアクセス権限管理とは?情報漏えいを防ぐために見直したい運用ルール

    企業で利用するクラウドサービスが増えるにつれて、「誰がどの情報にアクセスできるか」を適切に管理することが重要になっています。

    Microsoft 365やGoogle Workspace、ファイル共有サービス、業務システムなど、多くのSaaSでは利用者ごとにアクセス権限を設定できます。

    しかし実際には、

    • 必要以上の権限を持っている
    • 異動後も以前の部署のデータにアクセスできる
    • 退職者の権限が残っている

    といった運用になっている企業も少なくありません。

    こうした状態は、情報漏えいや不正利用のリスクを高める要因になります。

    本記事では、アクセス権限管理の基本と、中小企業でも実践しやすい運用方法について解説します。


    アクセス権限管理とは

    アクセス権限管理とは、利用者ごとに「どのサービスやデータへアクセスできるか」を設定・管理することです。

    例えば、

    • 閲覧だけできる
    • 編集できる
    • 管理者権限を持つ

    など、役割に応じて権限を設定します。

    必要な人だけが必要な情報へアクセスできる状態を維持することが、情報セキュリティの基本です。


    クラウドサービスでは、インターネット経由でどこからでも利用できる反面、権限設定を誤ると社内外へ情報が漏れる可能性があります。

    なぜアクセス権限管理が重要なのか

    特に、

    • 顧客情報
    • 契約書
    • 社内資料
    • 人事情報

    などを扱うサービスでは、適切な権限管理が欠かせません。


    よくある運用上の課題

    必要以上の権限が付与されている

    「念のため」という理由で編集権

    限や管理者権限を付与したままになっているケースがあります。

    権限は、業務に必要な範囲だけ付与する「最小権限の原則」を意識しましょう。


    異動・退職後も権限が残っている

    部署異動や退職後もアクセス権限が変更されていないと、本来閲覧できない情報へアクセスできる状態になります。

    👉 「退職・異動時に見落としやすいSaaSアカウント管理|クラウド時代のアカウント棚卸し術」


    共有アカウントを利用している

    共有アカウントでは、誰がどの情報へアクセスしたのか把握しにくくなります。

    個人アカウントを基本とした運用がおすすめです。

    👉 「共有アカウント(共用ID)は危険?企業が見直したいアカウント運用ルール」


    権限管理を見直すポイント

    利用者ごとに権限を確認する

    まずは、現在どのような権限が付与されているか一覧化しましょう。

    管理者権限を持つ利用者や、長期間利用されていないアカウントがないか確認します。


    定期的に棚卸しを行う

    人事異動や組織変更があった場合だけでなく、定期的な見直しも重要です。

    半年〜1年に一度でも確認することで、不要な権限を減らせます。

    👉 「アカウント棚卸しとは?企業が定期的に見直したいID管理の基本と進め方」


    SSOを活用すると管理しやすい

    クラウドサービスが増えるほど、サービスごとに権限を管理する負担は大きくなります。

    SSOを活用すると、

    • 利用者管理
    • 認証管理
    • アクセス制御

    をまとめて行いやすくなります。

    認証基盤を一元化することで、権限管理の効率化にもつながります。

    👉 「シングルサインオン(SSO)は本当に必要?導入するメリット・デメリットをわかりやすく解説」


    ゼロトラストでも重要な考え方

    ゼロトラストでは、「アクセスできること」が前提ではありません。

    利用者や端末、アクセス先を確認した上で、必要な範囲だけアクセスを許可することが基本です。

    アクセス権限管理は、ゼロトラストを実現するうえでも欠かせない要素の一つです。

    👉 「ゼロトラスト導入は何から始める?中小企業向けロードマップを解説」


    まとめ|アクセス権限は「最小限」が基本

    クラウドサービスを安全に活用するためには、アクセス権限を適切に管理することが重要です。

    • 必要以上の権限を与えない
    • 異動・退職時に見直す
    • 定期的に棚卸しを行う
    • SSOなどを活用して管理を効率化する

    こうした運用を継続することで、情報漏えいのリスクを減らし、安全なクラウド利用につながります。


    アクセス権限管理をもっと効率化しませんか?

    クラウドサービスの利用が増えるほど、アクセス権限の管理は複雑になります。

    Smart Gateは、SSOによる認証の一元管理を通じて、利用者ごとのアクセス制御や認証管理を効率化し、安全なクラウド利用環境をサポートします。

    「アクセス権限を見直したい」「認証管理をもっと効率化したい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • シングルサインオン(SSO)は本当に必要?導入するメリット・デメリットをわかりやすく解説

    シングルサインオン(SSO)は本当に必要?導入するメリット・デメリットをわかりやすく解説

    クラウドサービスを利用する企業が増える中、「SSO(シングルサインオン)」という言葉を目にする機会も増えています。

    しかし、

    • SSOは本当に必要なの?
    • パスワード管理だけではダメ?
    • 中小企業でも導入するメリットはある?

    と疑問を持つ方も多いのではないでしょうか。

    実際、利用するクラウドサービスが少ないうちは、大きな不便を感じないかもしれません。

    しかし、業務システムやSaaSが増えるにつれて、認証管理は急速に複雑になります。

    本記事では、SSOのメリット・デメリットを整理し、自社に必要かどうかを判断するポイントを解説します。


    SSO(シングルサインオン)とは

    SSOとは、一度の認証で複数のクラウドサービスへログインできる仕組みです。

    例えば、

    • Microsoft 365
    • Google Workspace
    • Slack
    • Zoom
    • Salesforce

    などへ、毎回IDやパスワードを入力することなくアクセスできます。

    ログインの利便性だけでなく、認証管理を一元化できることが大きな特徴です。


    SSOが必要になる企業とは

    次のような企業では、SSO導入のメリットを感じやすくなります。

    • 利用するSaaSが増えている
    • 社員数が増えてきた
    • 入退社が多い
    • テレワークを導入している
    • パスワード管理が煩雑になっている

    一方で、利用サービスが数種類しかない企業では、現時点では必要性が低い場合もあります。


    SSOを導入するメリット

    ログイン管理がシンプルになる

    複数のサービスを利用していても、認証をまとめて管理できます。

    社員にとっても、パスワード管理の負担が軽減されます。


    アカウント管理を効率化できる

    入社・退職時も、一元管理によってアカウント運用を効率化できます。

    削除漏れや設定ミスも防ぎやすくなります。

    👉 「退職・異動時に見落としやすいSaaSアカウント管理|クラウド時代のアカウント棚卸し術」


    MFAとの相性が良い

    SSOと多要素認証(MFA)を組み合わせることで、安全性を高めながら利便性も維持できます。

    👉 「MFA(多要素認証)はどこまで必要?企業が設定すべきサービスと優先順位を解説」


    SSOのデメリット

    導入・設定が必要

    利用するクラウドサービスとの連携設定が必要になります。

    導入前に対応サービスを確認することが重要です。


    運用ルールの整備が必要

    SSOを導入するだけでは十分ではありません。

    • アカウント管理
    • 権限設定
    • MFA運用

    なども合わせて見直す必要があります。


    中小企業でも導入するメリットはある?

    あります。

    特に、

    • クラウドサービスが増えている
    • 社員数が20~300名程度
    • 情報システム担当者が少ない

    といった企業では、管理負荷の軽減につながるケースが多くあります。


    SSOだけで安全になる?

    答えは「いいえ」です。

    SSOは認証を一元化する仕組みですが、それだけでセキュリティが完成するわけではありません。

    MFAや端末管理、権限管理などを組み合わせることで、より安全な環境を構築できます。

    👉 「SSO・MFA・MDMの違いとは?よく聞くセキュリティ用語をわかりやすく解説」


    ゼロトラストとの関係

    ゼロトラストでは、「誰がアクセスしているか」を継続的に確認することが重要です。

    SSOは、その認証基盤として活用されることが多く、ゼロトラストを実現するための重要な要素の一つです。

    👉 「ゼロトラスト導入は何から始める?中小企業向けロードマップを解説」


    まとめ|SSOは「サービスが増えるほど効果を実感できる」

    SSOは、クラウドサービスを利用する企業にとって、認証管理を効率化する有効な仕組みです。

    利用するサービスが増えるほど、

    • パスワード管理の負担軽減
    • 入退社対応の効率化
    • セキュリティ向上

    といったメリットを実感しやすくなります。

    まずは、自社で利用しているクラウドサービスの数や管理方法を確認し、SSOの必要性を検討してみてはいかがでしょうか。


    SSO導入をご検討中の企業様へ

    クラウドサービスの利用が増えるほど、認証管理の負担やセキュリティリスクも大きくなります。

    Smart Gateは、SSOによる認証の一元管理を実現し、多要素認証(MFA)との連携やアクセス管理を通じて、安全で効率的なクラウド利用環境をご提供しています。

    「SSOが自社に必要か相談したい」「導入効果を詳しく知りたい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。

  • 退職・異動時に見落としやすいSaaSアカウント管理|クラウド時代のアカウント棚卸し術

    退職・異動時に見落としやすいSaaSアカウント管理|クラウド時代のアカウント棚卸し術

    クラウドサービス(SaaS)の利用が当たり前になった現在、多くの企業では1人の社員が複数のサービスを利用しています。

    例えば、

    • Microsoft 365
    • Google Workspace
    • Slack
    • Zoom
    • Salesforce
    • Dropbox

    など、業務に欠かせないクラウドサービスは年々増えています。

    しかし、その一方で見落とされがちなのが、退職や異動に伴うSaaSアカウントの管理です。

    「Microsoft 365だけ停止して終わり」
    「利用しているSaaSをすべて把握できていない」

    という状態では、不要なアカウントが残り続ける可能性があります。

    本記事では、クラウド時代に必要なSaaSアカウント管理のポイントと、効率的な棚卸し方法について解説します。


    SaaSアカウント管理が重要な理由

    以前は社内サーバー中心の運用でしたが、現在はクラウドサービスが業務の中心になっています。

    社員1人あたりが利用するサービスは、

    • メール
    • チャット
    • ファイル共有
    • Web会議
    • 勤怠管理
    • 経費精算
    • CRM

    など、10種類以上になることも珍しくありません。

    そのため、1つでもアカウントを削除し忘れると、セキュリティリスクやライセンスコストにつながります。


    よくある管理漏れ

    異動後も不要な権限が残る

    部署異動後も以前の部署のシステムへアクセスできる状態になっていることがあります。

    業務上不要な権限は定期的に見直すことが重要です。


    利用しているSaaSを把握できていない

    近年はシャドーITの影響もあり、情報システム部門が把握していないクラウドサービスが利用されているケースがあります。

    利用状況が見えなければ、退職時の削除漏れも発生しやすくなります。

    👉 「シャドーITとは?企業が把握できていないクラウド利用のリスクと対策」


    管理者だけが把握している

    担当者任せの運用では、異動や退職によって管理方法が分からなくなることがあります。

    管理手順を文書化し、複数人で把握できる体制を整えましょう。


    棚卸しで確認したいポイント

    アカウント棚卸しでは、次のような項目を確認すると効果的です。

    • 利用中のSaaS一覧
    • 利用者一覧
    • 管理者アカウント
    • MFA設定状況
    • 利用ライセンス
    • 最終ログイン日時
    • 共有アカウントの有無

    これらを一覧化することで、不要なアカウントや利用されていないサービスを把握しやすくなります。

    👉 「アカウント棚卸しとは?企業が定期的に見直したいID管理の基本と進め方」


    入退社時にチェックリストを作る

    アカウント管理を担当者任せにしないためにも、チェックリストの整備がおすすめです。

    例えば、

    【退職時】

    • Microsoft 365停止
    • Google Workspace停止
    • Slack停止
    • Zoom停止
    • VPN停止
    • 管理者権限確認
    • ライセンス回収

    【異動時】

    • 不要な権限削除
    • 必要な権限追加
    • グループ変更

    といった項目をあらかじめ決めておくことで、対応漏れを防ぎやすくなります。


    SSOで管理を効率化する

    利用するSaaSが増えるほど、個別にアカウントを管理する負担は大きくなります。

    SSOを導入すると、

    • 利用者管理
    • 認証管理
    • 入退社対応

    などを効率化しやすくなります。

    クラウドサービスが増えている企業ほど、SSOによる一元管理の効果を実感しやすいでしょう。

    👉 「SSO導入で失敗する企業の共通点|導入前に知っておきたい落とし穴と対策」


    定期的な棚卸しがセキュリティ対策につながる

    SaaSアカウント管理は、一度整理して終わりではありません。

    新しいサービスの導入や社員の入退社に合わせて、定期的に見直すことが重要です。

    半年に1回、または年1回でも棚卸しを行うことで、不要なアカウントや過剰な権限に気付きやすくなります。


    まとめ|SaaSが増えるほど「見える化」が重要

    クラウドサービスの普及により、企業のアカウント管理は以前より複雑になっています。

    だからこそ、

    • 利用サービスを把握する
    • アカウントを棚卸しする
    • 権限を定期的に見直す
    • SSOで認証を一元管理する

    といった運用が重要になります。

    SaaSを安全かつ効率的に活用するためにも、一度自社のアカウント管理を見直してみてはいかがでしょうか。


    CTA|SaaSアカウント管理をもっと効率化しませんか?

    クラウドサービスが増えるほど、アカウント管理や入退社対応の負担は大きくなります。

    Smart Gateは、SSOによる認証の一元管理を実現し、複数のSaaSを効率的かつ安全に管理できる環境づくりをご支援します。

    「利用サービスが増えて管理が大変」「入退社時の対応を効率化したい」とお考えでしたら、ぜひお気軽にお問い合わせください。

    執筆者:メディアマート株式会社 マーケティングチーム

    クラウドPBX、セキュアブラウザ等のユニファイドコミュニケーションやネットワークセキュリティに関わる事業を15年運営。業界の最新常識やトレンド情報を発信しています。